MFA w firmie: jak wdrożyć skuteczną ochronę kont
Jak wdrożyć MFA w firmie? Porównaj passkeys, klucze FIDO2, aplikacje i SMS, poznaj błędy konfiguracji oraz plan dla Microsoft 365 i Google Workspace.

Hasło może wyciec z obcego serwisu, zostać przejęte przez fałszywą stronę logowania albo odgadnięte podczas automatycznego ataku. MFA sprawia, że samo hasło przestaje wystarczać — pod warunkiem, że firma wybierze właściwą metodę, wymusi ją centralnie i przygotuje bezpieczne odzyskiwanie kont.
Microsoft informuje, że MFA może blokować ponad 99,2% ataków prowadzących do przejęcia konta obserwowanych w jego środowisku. To mocny argument za wdrożeniem, ale nie obietnica pełnej odporności: wynik zależy od metody, konfiguracji i tego, czy atakujący nie przejął już sesji lub urządzenia. Źródło: Microsoft Learn
1. Dlaczego samo hasło nie wystarcza
Atakujący nie zawsze musi „łamać” hasło. Może kupić je z wcześniejszego wycieku, przechwycić na fałszywej stronie albo wykorzystać hasło używane przez pracownika w kilku serwisach. Następnie automatycznie sprawdza je w poczcie, chmurze, VPN-ie i innych usługach.
Przykład: pracownik loguje się do fałszywego panelu Microsoft 365. Bez MFA przestępca może natychmiast wejść do skrzynki, przejrzeć rozmowy z kontrahentami i przygotować podmianę rachunku na fakturze. Z poprawnie wymuszonym MFA samo przejęte hasło nie wystarczy. Jeżeli jednak pracownik zatwierdzi obce powiadomienie lub poda kod na stronie pośrednika, atak może ominąć słabszą metodę.
MFA ogranicza przede wszystkim:
- logowanie skradzionym hasłem,
- automatyczne ataki wykorzystujące hasła z wycieków,
- część prostych kampanii phishingowych,
- skutki ponownego używania hasła w kilku usługach.
Nie zastępuje aktualizacji, ochrony urządzeń, kontroli aplikacji OAuth, monitoringu sesji ani procedury reagowania na incydent.
2. Czym różnią się 2FA i MFA
2FA oznacza uwierzytelnianie dwuskładnikowe — dokładnie dwa różne czynniki. MFA oznacza uwierzytelnianie wieloskładnikowe — co najmniej dwa. W praktyce firmy często używają obu nazw dla tego samego procesu logowania.
Trzy kategorie czynników to:
- Coś, co wiesz — hasło lub PIN.
- Coś, co masz — telefon, klucz bezpieczeństwa albo urządzenie przechowujące klucz kryptograficzny.
- Coś, czym jesteś — cecha biometryczna, na przykład odcisk palca lub obraz twarzy.
Dwa hasła albo hasło i PIN nadal należą do jednej kategorii „wiedza”, więc nie tworzą 2FA. Biometria również wymaga precyzyjnego wyjaśnienia: w bezpiecznym scenariuszu odcisk palca lub twarz lokalnie odblokowuje fizyczne urządzenie albo passkey. Nie powinna być traktowana jako samodzielny, zdalny sekret. Takie rozróżnienie opisuje NIST SP 800-63B.
3. Jaką metodę MFA wybrać
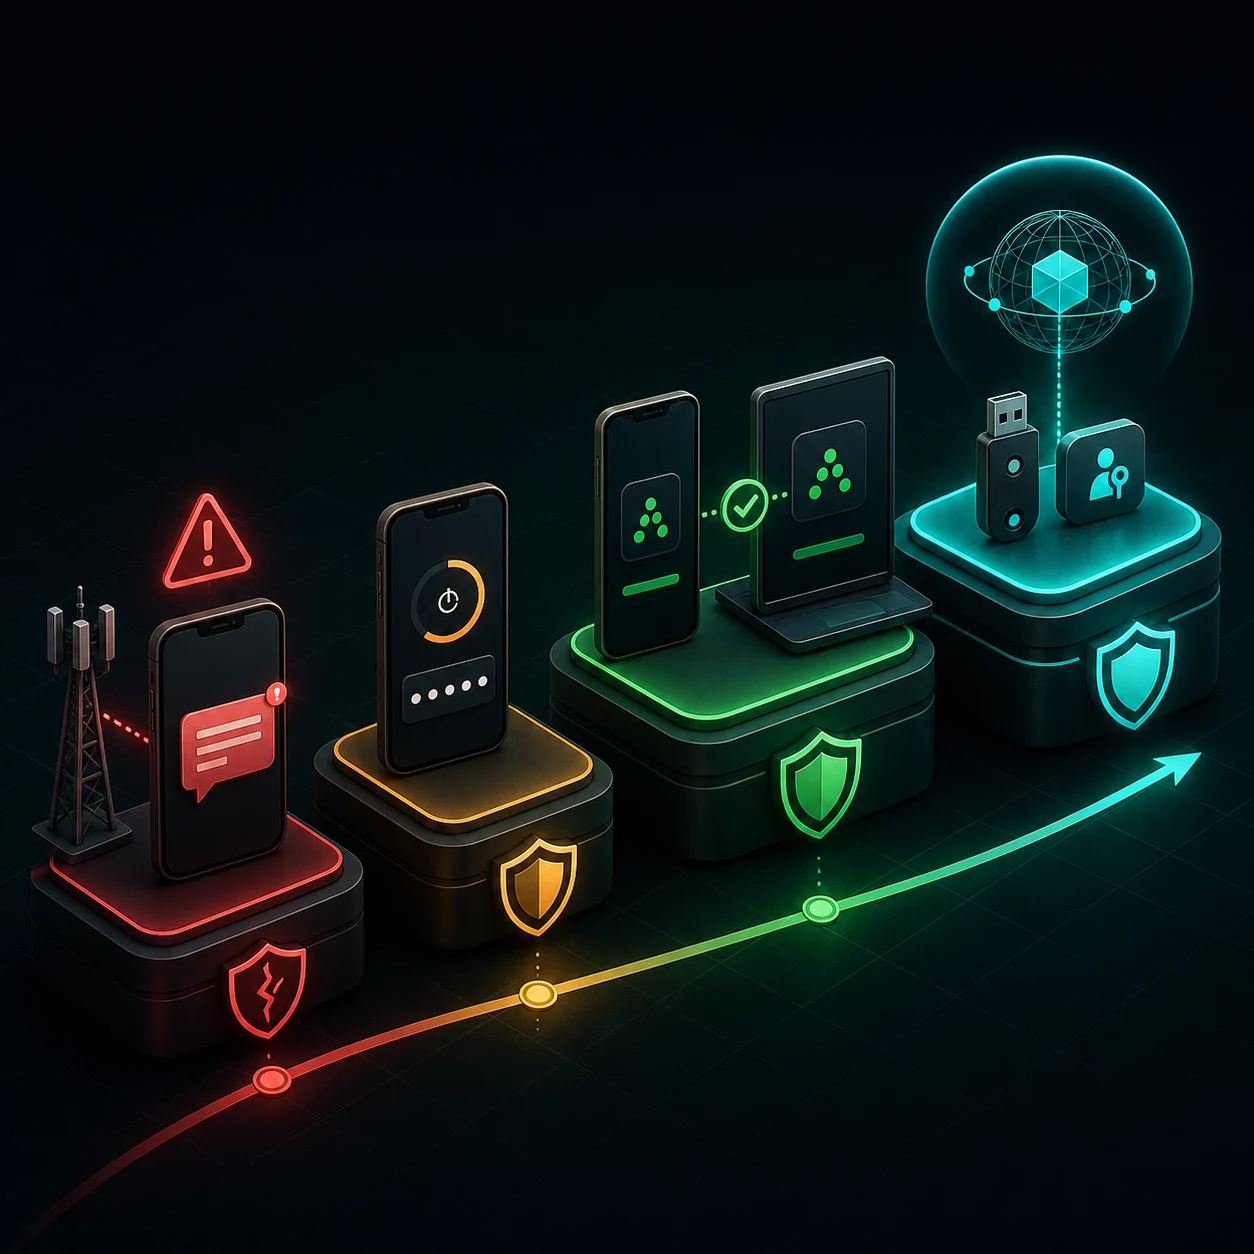
Nie każda metoda zapewnia tę samą odporność. Kody przepisywane przez użytkownika można wyłudzić na fałszywej stronie. Passkey lub klucz FIDO2 jest związany kryptograficznie z właściwą domeną i nie przekazuje stronie phishingowej kodu, który da się ponownie użyć.
| Metoda | Odporność na phishing | Zastosowanie w firmie |
|---|---|---|
| Passkey lub klucz FIDO2 | Wysoka — uwierzytelnienie jest związane z właściwą domeną. | Metoda docelowa dla administratorów, zarządu, finansów i osób z dostępem do wrażliwych danych. |
| Powiadomienie z dopasowaniem numeru | Średnia — ogranicza przypadkową akceptację, ale nie jest pełną ochroną przed phishingiem i przejęciem sesji. | Rozsądny etap przejściowy, gdy FIDO2 nie jest jeszcze dostępne dla wszystkich usług. |
| Kod z aplikacji TOTP | Niska wobec phishingu — kod można przekazać stronie pośrednika. | Przydatny, gdy usługa nie obsługuje silniejszej metody; działa bez zasięgu i internetu. |
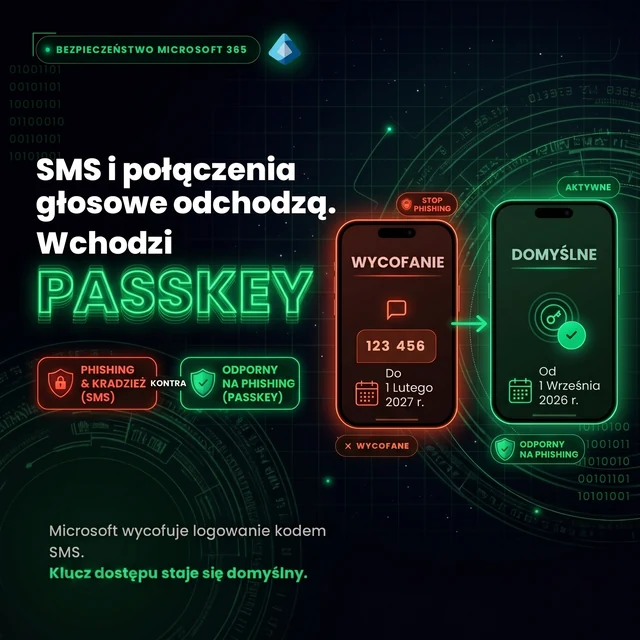
| SMS lub połączenie głosowe | Niska — dochodzi ryzyko przejęcia numeru, przekierowania i słabości sieci operatora. | Awaryjnie, gdy nie ma bezpieczniejszej opcji; nie jako metoda docelowa dla kont uprzywilejowanych. |
| Proste powiadomienie „Akceptuj/Odrzuć” | Niska wobec presji powtarzanych żądań. | Warto zastąpić dopasowaniem numeru lub metodą odporną na phishing. |
CISA zaleca firmom dążenie do MFA odpornego na phishing i wskazuje klucze bezpieczeństwa jako najsilniejszą z powszechnie dostępnych metod. Aplikacja i SMS nadal są lepsze niż logowanie wyłącznie hasłem, lecz nie powinny być przedstawiane jako równoważne FIDO2.
4. Jak atakujący obchodzą słabsze MFA
MFA jest warstwą ochrony, a nie magiczną tarczą. Najczęstsze problemy wynikają z metody, odzyskiwania konta albo zaufania do już utworzonej sesji.
MFA fatigue, czyli bombardowanie powiadomieniami
Atakujący zna hasło i wielokrotnie uruchamia logowanie. Telefon pracownika pokazuje serię powiadomień, aż użytkownik zaakceptuje jedno z nich dla świętego spokoju. Dopasowanie numeru i możliwość zgłoszenia podejrzanej próby ograniczają ryzyko, ale najskuteczniej działa metoda FIDO2, która nie opiera decyzji na samym kliknięciu.
Phishing pośredniczący i kradzież sesji
Fałszywa strona może działać jako pośrednik między użytkownikiem a prawdziwą usługą. Przekazuje hasło i kod jednorazowy, a po poprawnym logowaniu kradnie token sesji. Passkeys i FIDO2 utrudniają taki scenariusz dzięki związaniu uwierzytelnienia z domeną, ale komputer z malware nadal może ujawnić aktywną sesję.
Słabe odzyskiwanie konta
Jeśli helpdesk wyłącza MFA po krótkiej rozmowie albo kod zapasowy leży w tej samej skrzynce, którą ma chronić, atakujący ominie silne logowanie przez proces odzyskiwania. Reset MFA powinien wymagać opisanej weryfikacji tożsamości, rejestrowania decyzji i alertu dla właściciela konta.
Niebezpieczna aplikacja lub aktywna sesja
Użytkownik może nadać aplikacji dostęp do poczty przez OAuth albo pozostawić aktywną sesję na przejętym urządzeniu. Wtedy kolejne logowanie z MFA nie naprawi istniejącego dostępu. Trzeba wycofać sesje i tokeny aplikacji oraz przeanalizować logi.
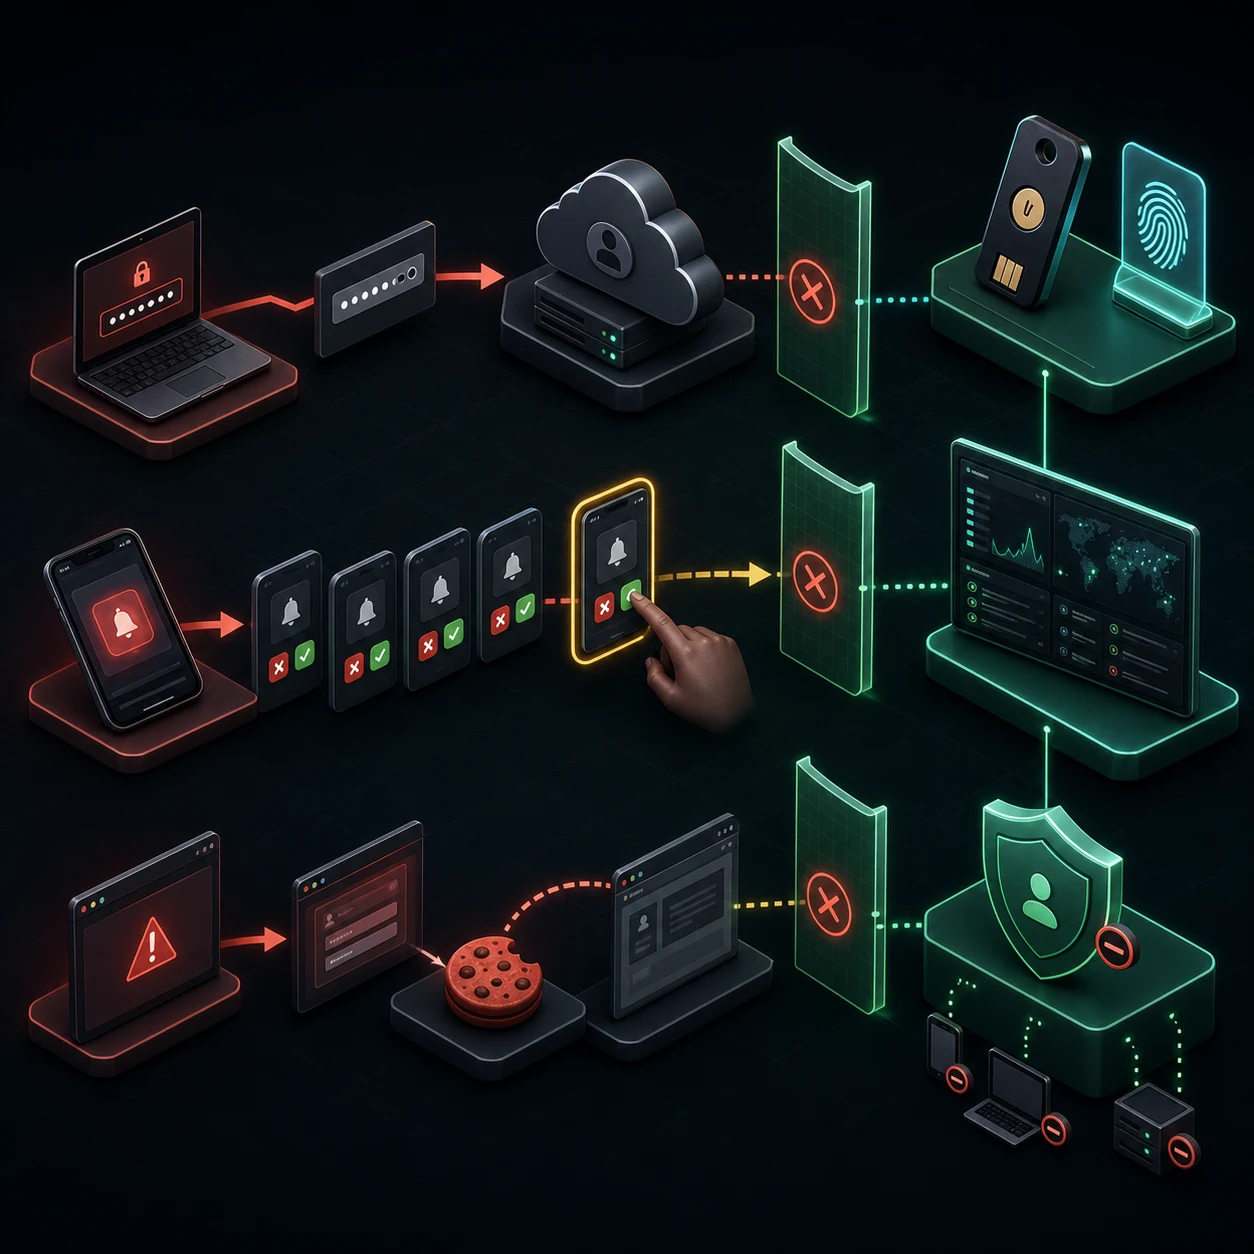
Gdy pojawia się obce powiadomienie: odrzuć je, nie zatwierdzaj „na próbę” i zgłoś incydent. Administrator powinien sprawdzić logowania, nowe metody MFA i reguły odzyskiwania, wycofać podejrzane sesje oraz — jeśli hasło mogło wyciec — wymusić jego zmianę z zaufanego urządzenia.
5. Które konta zabezpieczyć najpierw
Docelowo MFA powinno obejmować wszystkich użytkowników, nie tylko zarząd. Wdrożenie warto jednak rozpocząć od kont, których przejęcie daje największy dostęp:
- administratorzy chmury, domeny, systemów i sieci,
- firmowa poczta i menedżer haseł,
- bankowość, płatności, księgowość i kadry,
- VPN, zdalny pulpit i narzędzia pomocy technicznej,
- CRM, dane klientów, repozytoria kodu i kopie zapasowe,
- konta dostawców mających zdalny dostęp.
Konta używane przez skrypty i integracje wymagają osobnego podejścia. Zamiast interaktywnego logowania z wyłączonym MFA stosuj tożsamości zarządzane, certyfikaty, ograniczone uprawnienia i rotację sekretów — zależnie od możliwości usługi.
6. Jak wdrożyć MFA bez zablokowania firmy
1. Zrób inwentaryzację
Spisz użytkowników, administratorów, konta współdzielone, integracje oraz systemy, które nie obsługują nowoczesnego logowania. Sprawdź, kto ma dostęp po zakończeniu współpracy i które konta nie były używane.
2. Wybierz metodę docelową i awaryjną
Dla administratorów i finansów preferuj passkeys lub dwa fizyczne klucze FIDO2. Dla pozostałych użytkowników zaplanuj migrację do najsilniejszej metody obsługiwanej przez usługę. Nie pozostawiaj SMS jako jedynej opcji tylko dlatego, że jest łatwy do uruchomienia.
3. Przygotuj odzyskiwanie przed wymuszeniem
Użytkownik powinien mieć co najmniej dwie kontrolowane metody lub bezpieczną ścieżkę odzyskania konta. Kody zapasowe przechowuj w firmowym sejfie haseł albo innym chronionym miejscu — nie wyłącznie na telefonie, który mogą odblokować. Konta awaryjne muszą być silnie chronione, monitorowane i regularnie testowane.
4. Uruchom pilotaż
Wybierz małą grupę z różnych działów. Przetestuj rejestrację, nowy telefon, utratę klucza, brak zasięgu, pracę w podróży i kontakt z helpdeskiem. Zapisz problemy, zanim polityka obejmie całą firmę.
5. Poinformuj użytkowników
Podaj datę wymuszenia, dozwolone metody, instrukcję rejestracji i numer pomocy. Pracownik musi też wiedzieć, że nieoczekiwane powiadomienie jest sygnałem incydentu, a nie irytującym błędem aplikacji.
6. Wymuś politykę centralnie
Samo „zalecenie włączenia MFA” nie daje kontroli. Włącz wymaganie dla wszystkich użytkowników i usług, ogranicz słabe metody, usuń wyjątki bez właściciela oraz zablokuj starsze protokoły, które nie obsługują MFA. Jeżeli platforma ma tryb raportowania lub symulacji, użyj go przed pełnym włączeniem.
7. Monitoruj i poprawiaj
Przeglądaj odrzucone powiadomienia, rejestrację nowych metod, reset MFA, nietypowe lokalizacje, ryzykowne logowania i użycie kont awaryjnych. Po każdym incydencie lub problemie z dostępem popraw procedurę, zamiast tworzyć stały wyjątek.
7. Microsoft 365: Security Defaults czy Conditional Access
Dla mniejszych środowisk Microsoft 365 i Microsoft Entra ID Free Security Defaults zapewnia gotowy zestaw podstawowych zasad, w tym MFA i blokowanie starszego uwierzytelniania. Rozwiązanie ma jednak ograniczoną możliwość tworzenia wyjątków i dopasowania reguł.
Jeżeli organizacja ma odpowiednią licencję Microsoft Entra ID, Conditional Access pozwala wymagać MFA dla wszystkich użytkowników i zasobów, określić siłę uwierzytelnienia oraz wdrażać politykę najpierw w trybie report-only. Licencje i dostępne funkcje różnią się, dlatego konfigurację trzeba dopasować do posiadanego planu. Porównanie sposobów wymuszania MFA: Microsoft Learn
Praktyczna kolejność:
- Włącz dozwolone metody w polityce Authentication Methods.
- Zarejestruj passkeys/FIDO2 dla administratorów i kont wysokiego ryzyka.
- Przygotuj oraz monitoruj konta awaryjne.
- Obejmij polityką wszystkich użytkowników i wszystkie zasoby; wyjątki muszą mieć uzasadnienie i właściciela.
- Przetestuj wpływ w report-only, a następnie włącz wymuszanie.
- Sprawdzaj szczegóły uwierzytelnienia w logach logowania.
Microsoft publikuje osobną instrukcję polityki MFA dla wszystkich użytkowników oraz dokumentację passkeys FIDO2.
8. Google Workspace: wdrożenie 2-Step Verification
W Google Workspace administrator może pozwolić użytkownikom zarejestrować metody, przeprowadzić pilotaż w grupie lub jednostce organizacyjnej, a następnie wymusić 2-Step Verification. Google wymaga 2SV dla kont administracyjnych i rekomenduje silną ochronę osób pracujących z danymi finansowymi i pracowniczymi.
Praktyczna kolejność:
- Zezwól na rejestrację 2SV i poinformuj użytkowników o terminie.
- Zabezpiecz superadministratorów oraz kluczowych użytkowników kluczami bezpieczeństwa lub passkeys.
- Zapewnij drugą metodę i bezpieczne kody zapasowe na wypadek utraty urządzenia.
- Przetestuj logowanie do aplikacji i integracji korzystających ze starszych mechanizmów.
- Wymuś 2SV dla organizacji i sprawdź raport rejestracji użytkowników.
- Regularnie przeglądaj klucze, passkeys, kody awaryjne, hasła aplikacji i aktywne sesje.
Aktualne metody i zalecenia opisuje Google Workspace Admin Help. Google wskazuje klucze bezpieczeństwa jako najsilniejszą metodę 2SV i odradza SMS, gdy dostępna jest bezpieczniejsza opcja.
9. Czy MFA jest wymagane przez RODO
RODO nie wymienia MFA jako obowiązkowego zabezpieczenia dla każdej organizacji. Artykuł 32 wymaga środków technicznych i organizacyjnych odpowiednich do ryzyka, charakteru danych, kosztu wdrożenia i aktualnego stanu wiedzy technicznej. Tekst art. 32 RODO: EUR-Lex
W praktyce MFA jest rozsądnym i często oczekiwanym zabezpieczeniem dla zdalnego dostępu, poczty, kont administracyjnych i systemów przetwarzających dane osobowe. Nie stanowi jednak samodzielnego „dowodu zgodności”. Potrzebne są również właściwe uprawnienia, aktualizacje, logi, kopie zapasowe, procedury i regularna ocena ryzyka.
10. Plan wdrożenia na pierwsze 30 dni
Tydzień 1: inwentaryzacja i projekt
- Wskaż konta administracyjne, pocztę, finanse, VPN i systemy z danymi klientów.
- Sprawdź obsługiwane metody, licencje i starsze protokoły.
- Ustal metodę docelową, odzyskiwanie oraz konta awaryjne.
Tydzień 2: pilotaż
- Wdróż FIDO2 lub passkeys dla administratorów i kilku użytkowników testowych.
- Przećwicz utratę telefonu, zmianę urządzenia i reset MFA.
- Usuń problemy z aplikacjami i uzupełnij instrukcje.
Tydzień 3: wymuszenie dla kont wysokiego ryzyka
- Obejmij polityką administratorów, zarząd, finanse, kadry i zdalny dostęp.
- Wyłącz proste powiadomienia bez dopasowania i ogranicz SMS.
- Włącz alerty o zmianie metod oraz ryzykownych logowaniach.
Tydzień 4: cała organizacja i kontrola
- Wymuś MFA dla pozostałych użytkowników.
- Usuń nieudokumentowane wyjątki i nieużywane konta.
- Sprawdź pokrycie polityką, używane metody i skuteczność odzyskiwania.
- Zaplanuj kwartalny przegląd oraz migrację kolejnych osób do FIDO2.
Skuteczne MFA nie polega na włączeniu dodatkowego okna logowania. Firma musi dobrać odporne metody, objąć nimi właściwe konta, zabezpieczyć odzyskiwanie i reagować na sygnały nadużycia. Najlepszym kierunkiem jest stopniowe odchodzenie od kodów i prostych powiadomień na rzecz passkeys oraz kluczy FIDO2.