
Jak zabezpieczyć firmę przed cyberatakami?
Jak zabezpieczyć firmę przed cyberatakami? Sprawdź praktyczny plan: MFA, poczta, urządzenia, backup i reakcja na incydent — krok po kroku.

Firma nie potrzebuje „cyberfortecy” ani kilkunastu drogich narzędzi. Potrzebuje wiedzieć, które procesy muszą działać, kto ma do nich dostęp i co zrobić, gdy pojawi się podejrzane logowanie, zaszyfrowany komputer albo prośba o zmianę rachunku na fakturze.
To podejście odpowiada logice NIST Cybersecurity Framework 2.0 dla małych firm: zarządzaj ryzykiem, identyfikuj zasoby, chroń je, wykrywaj anomalie, reaguj i odtwarzaj działanie. Nie chodzi o zgodność „na papierze”, lecz o zmniejszenie prawdopodobieństwa ataku i jego skutków.
1. Najpierw ustal, co naprawdę chronisz
Nie da się chronić wszystkiego jednakowo. Zacznij od procesów, bez których firma nie może sprzedawać, produkować, płacić pracownikom lub obsługiwać klientów. Dla wielu MŚP będą to poczta, bankowość, Microsoft 365 lub Google Workspace, system księgowy, CRM, magazyn i dokumenty klientów.
Dla każdego kluczowego zasobu zapisz:
- właściciela biznesowego i osobę techniczną,
- użytkowników, administratorów oraz zewnętrznych dostawców z dostępem,
- rodzaj i miejsce przechowywania danych,
- sposób logowania i odzyskiwania konta,
- miejsce wykonywania kopii zapasowej,
- maksymalny akceptowalny czas niedostępności,
- kontakt awaryjny do dostawcy.
Przykład: w hurtowni zatrzymanie systemu zamówień na cztery godziny może być poważnym problemem, a utrata ostatniej godziny zamówień — akceptowalną stratą. To daje dwa konkretne wymagania: czas odtworzenia usługi (RTO) do czterech godzin i utrata danych (RPO) nie większa niż godzina. Dopiero wtedy można ocenić, czy obecny backup i umowa z dostawcą rzeczywiście spełniają potrzeby firmy.
2. Zrozum, jak wygląda realny atak
Cyberatak rzadko przypomina filmowe „włamanie do serwera”. Częściej zaczyna się od zwykłej wiadomości, nieaktualnej usługi albo konta, którego nikt nie wyłączył.
Przejęcie poczty i podmiana rachunku
Typowy scenariusz oszustwa BEC (business email compromise) może wyglądać tak:
- Pracownik dostaje wiadomość o dokumencie w chmurze i otwiera fałszywą stronę logowania.
- Przestępca przejmuje hasło lub sesję, a następnie uzyskuje dostęp do skrzynki.
- Obserwuje prawdziwą korespondencję z dostawcą i tworzy regułę ukrywającą wybrane odpowiedzi.
- W odpowiednim momencie odpowiada w istniejącym wątku i podaje „nowy” numer rachunku.
- Księgowość widzi znaną historię wiadomości i realizuje przelew.
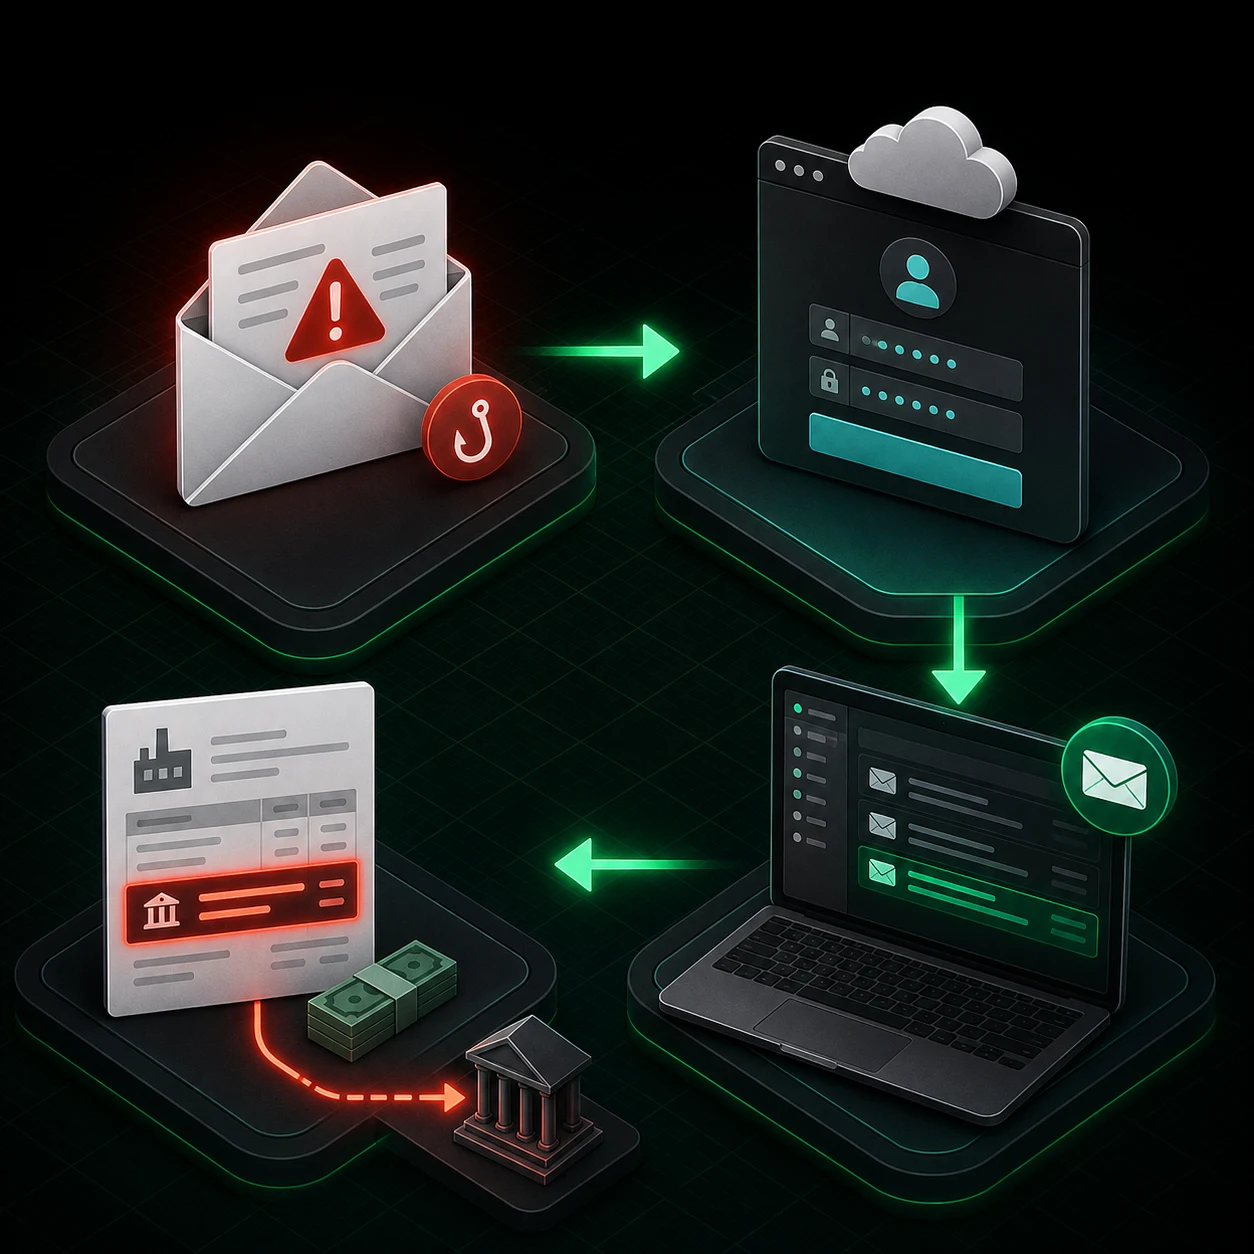
Prawidłowa kontrola nie polega na odpisaniu „czy to na pewno Państwa konto?”. Prośbę o zmianę rachunku należy potwierdzić numerem telefonu zapisanym wcześniej w umowie lub bazie kontrahentów, a nie numerem podanym w podejrzanej wiadomości. Dodatkową ochronę daje akceptacja przelewu przez drugą osobę. Taką weryfikację zaleca również CERT Polska w opisie ataków spear phishing.
Ransomware i kradzież danych
Ransomware może rozpocząć się od przejętego konta VPN, podatnego serwera albo złośliwego załącznika. Napastnik często najpierw kradnie dane, a dopiero później szyfruje systemy. Dlatego backup pomaga przywrócić działanie, ale nie cofa wycieku i nie zastępuje kontroli dostępów, aktualizacji oraz monitoringu.
Nieaktualna usługa dostępna z internetu
Firma nie musi być wybrana indywidualnie. Automatyczny skan może znaleźć podatny VPN, firewall, serwer WWW lub panel administracyjny kilka godzin po publikacji sposobu wykorzystania luki. Właśnie dlatego systemy dostępne z internetu wymagają osobnej listy, właściciela i szybszej ścieżki aktualizacji.
Konto byłego pracownika lub dostawcy
Aktywne konto po zakończeniu współpracy może zachować dostęp do poczty, plików albo panelu klienta. To nie zawsze celowe nadużycie — czasem hasło wycieka dużo później, a zapomniane konto nadal działa. Proces odejścia z firmy powinien więc obejmować wyłączenie konta, odebranie sesji i kluczy, przekazanie danych oraz zmianę właściciela automatyzacji.
3. Zabezpiecz konta i pocztę
Tożsamość użytkownika jest dziś jednym z najważniejszych punktów kontroli. Dobra kolejność wdrożenia wygląda następująco:
- Włącz MFA dla poczty, kont administracyjnych, chmury, VPN-u, finansów i narzędzi zdalnego dostępu. Badania Microsoftu wskazują, że MFA może blokować ponad 99,2% prób przejęcia kont obserwowanych w jego środowisku. Nie oznacza to pełnej odporności — wynik zależy również od metody i konfiguracji. Źródło: Microsoft Learn
- Wybieraj metody odporne na phishing, gdy usługa je obsługuje: klucze bezpieczeństwa FIDO2 lub poprawnie wdrożone passkeys. Powiadomienie z dopasowaniem numeru jest lepsze niż zwykłe „Akceptuj”, a kod SMS traktuj jako rozwiązanie awaryjne, gdy silniejsza metoda jest niedostępna. Porównanie metod MFA: CISA
- Używaj unikalnych, długich haseł generowanych i przechowywanych w firmowym menedżerze haseł. Nie wymagaj od pracowników zapamiętywania wielu skomplikowanych wariantów.
- Oddziel konta administracyjne od kont do poczty i codziennej pracy. Administrator nie powinien przeglądać internetu z konta o najwyższych uprawnieniach.
- Usuń konta współdzielone albo ogranicz je do uzasadnionych przypadków. Każda operacja powinna dać się przypisać do konkretnej osoby.
- Zabezpiecz odzyskiwanie konta: zweryfikuj zapasowe adresy i telefony, przygotuj kontrolowane konto awaryjne oraz alerty o zmianie metod MFA.
W samej poczcie skonfiguruj SPF, DKIM i DMARC dla firmowych domen, zablokuj automatyczne przekazywanie na prywatne skrzynki, a także monitoruj nowe reguły przekazywania i nietypowe logowania. Te mechanizmy ograniczają podszywanie się i nadużycia, ale nie zastępują weryfikacji zmian rachunku czy pilnego przelewu.
4. Chroń i aktualizuj urządzenia
Samo hasło „instalujemy aktualizacje” nie jest procesem. Firma potrzebuje listy laptopów, telefonów, serwerów, urządzeń sieciowych i aplikacji oraz osoby odpowiedzialnej za każdy z tych elementów.
Najwyższy priorytet powinny mieć:
- podatności, które są aktywnie wykorzystywane,
- VPN-y, firewalle, serwery i panele dostępne bezpośrednio z internetu,
- przeglądarki, klient poczty i narzędzia zdalnego dostępu,
- urządzenia, dla których kończy się wsparcie producenta.
Przykład właściwej priorytetyzacji: krytyczna luka w firmowym VPN-ie, dla której istnieją potwierdzone ataki, powinna trafić do trybu pilnego — z kopią konfiguracji, testem poprawki i planem wycofania. Aktualizacja aplikacji używanej na jednym odizolowanym stanowisku może poczekać na najbliższe okno serwisowe. Sama liczba punktów w ocenie podatności nie wystarcza; liczą się również ekspozycja, dostępne zabezpieczenia i wpływ na biznes.
Na komputerach i telefonach włącz automatyczne aktualizacje, szyfrowanie dysku, blokadę ekranu oraz ochronę antymalware/EDR odpowiednią do skali firmy. Ogranicz lokalne uprawnienia administratora i zapewnij możliwość odseparowania lub zdalnego zablokowania zgubionego urządzenia. Prywatny komputer bez zarządzania nie powinien automatycznie otrzymywać pełnego dostępu do wszystkich firmowych danych.
5. Zbuduj backup, który rzeczywiście działa
Popularna zasada 3-2-1 zakłada trzy kopie danych, na dwóch różnych typach nośników, z co najmniej jedną kopią poza podstawowym środowiskiem. W przypadku ransomware równie ważne jest, aby przynajmniej jedna kopia była offline albo niezmienna i niedostępna przy użyciu zwykłego konta administratora.
Dobry proces backupu obejmuje:
- osobne dane dostępowe i MFA do systemu kopii,
- szyfrowanie oraz ograniczenie dostępu,
- alerty o nieudanych lub przerwanych zadaniach,
- kopię konfiguracji potrzebnej do odbudowy systemu,
- regularny test odtworzenia pliku, bazy i — okresowo — całej usługi,
- zapis wyniku: co odtworzono, ile to trwało i jakie pojawiły się błędy.
Backup bez testu jest obietnicą, nie planem odzyskania danych. Zielony status zadania potwierdza wykonanie kopii, ale nie dowodzi, że firma potrafi przywrócić spójny system w wymaganym czasie.
Załóżmy, że kopia systemu księgowego wykonuje się raz na dobę. Jeśli awaria nastąpi o 16:00, firma może stracić cały dzień pracy — nawet gdy odtworzenie technicznie się uda. To przykład rozbieżności między istniejącym backupem a potrzebnym RPO. CISA zaleca utrzymywanie odseparowanych, szyfrowanych kopii krytycznych danych oraz regularne testowanie ich dostępności i integralności.
6. Ogranicz ryzyko błędu człowieka dobrym procesem
Pracownik nie powinien być ostatnią i jedyną linią obrony. Szkolenie ma mu pomóc podjąć właściwą decyzję, a proces ma zatrzymać błąd, zanim zamieni się w stratę.
W praktyce warto wdrożyć:
- jeden widoczny adres, przycisk lub numer do zgłaszania podejrzanych zdarzeń,
- krótkie, regularne szkolenia oparte na narzędziach używanych w firmie,
- zasadę weryfikowania zmiany rachunku, hasła lub pilnej płatności innym kanałem,
- akceptację wrażliwych przelewów przez dwie osoby,
- checklistę nadawania i odbierania dostępów przy zmianie roli,
- kulturę szybkiego zgłaszania pomyłek bez publicznego zawstydzania.
Dobry komunikat po omyłkowym kliknięciu brzmi: „Odłącz urządzenie od sieci i zadzwoń pod numer X; nie usuwaj wiadomości”. Zły komunikat ogranicza się do „prosimy uważać”, bo nie mówi pracownikowi, co ma zrobić w pierwszych minutach.
Kontrolowana symulacja phishingowa ma sens, gdy uczy zgłaszania i mierzy poprawę procesu. Wynik „ile osób kliknęło” bez informacji, jak szybko zdarzenie zgłoszono i jak zareagował zespół, niewiele mówi o realnej odporności.
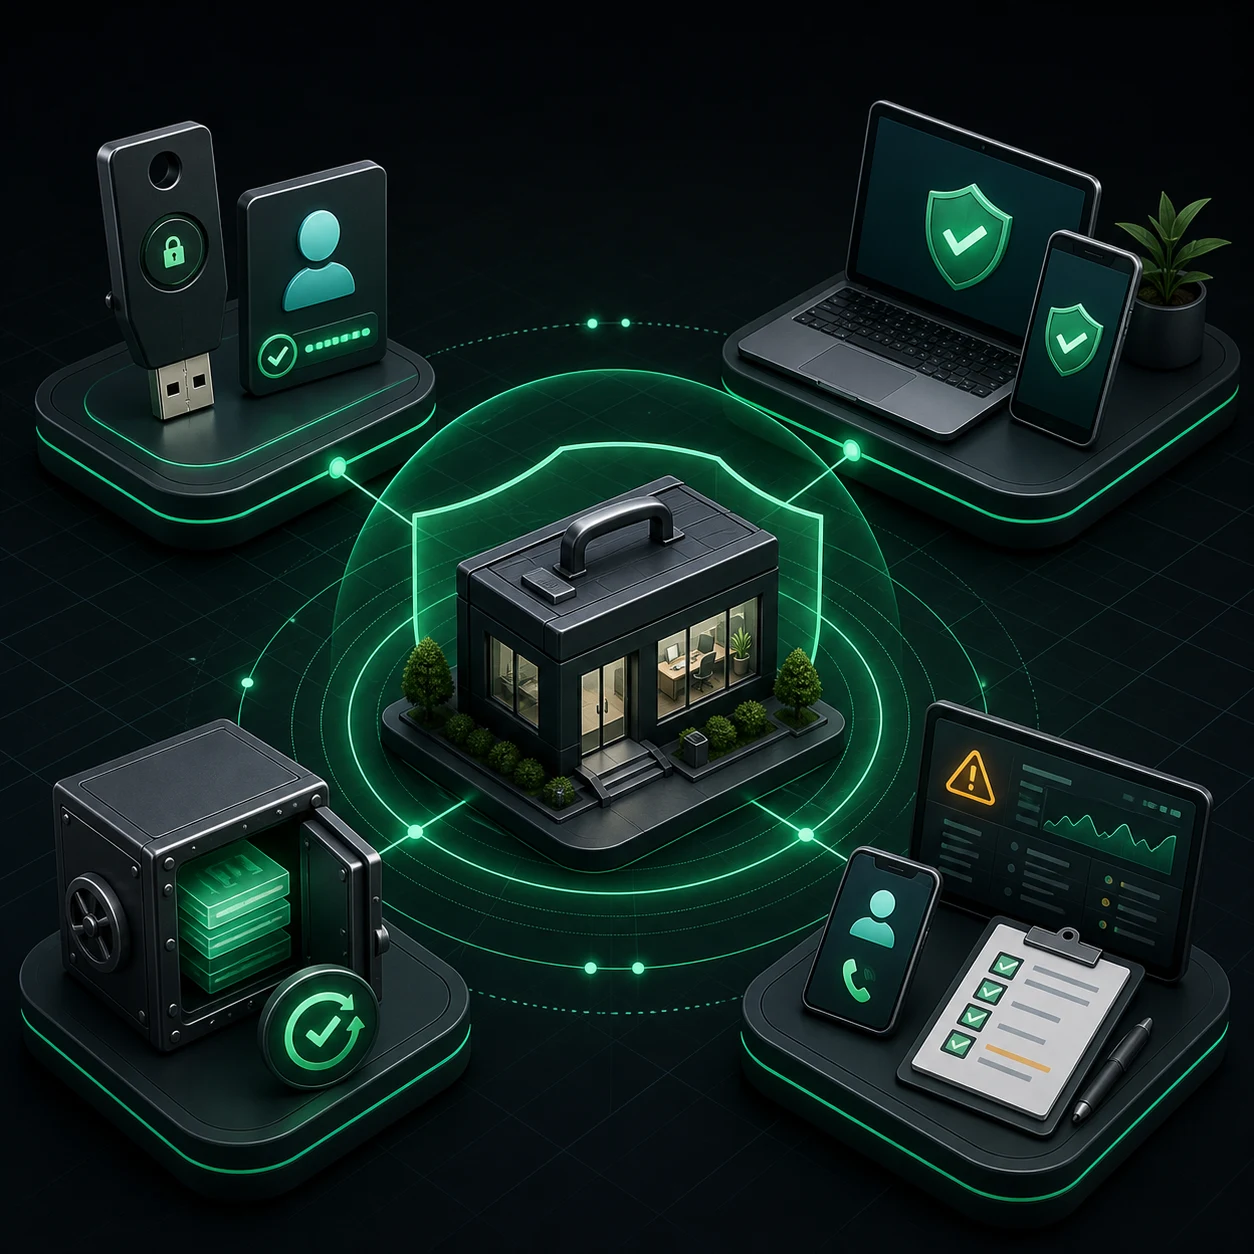
7. Monitoruj sygnały, na które ktoś zareaguje
Mała firma nie musi od razu kupować rozbudowanego systemu SIEM. Powinna natomiast włączyć dostępne logi i alerty w usługach, z których już korzysta, oraz przypisać osobę odpowiedzialną za ich sprawdzanie.
Na początek monitoruj:
- nowe metody MFA i wyłączenie zabezpieczeń konta,
- logowania z nietypowych lokalizacji, urządzeń lub o nietypowej porze,
- nowe reguły przekazywania i delegacje w poczcie,
- utworzenie konta administracyjnego lub zmianę uprawnień,
- wyłączenie ochrony urządzenia i masowe zmiany plików,
- błędy backupu oraz wynik ostatniego testu odtworzenia,
- działania dostawców posiadających zdalny dostęp.
Każdy ważny alert musi mieć właściciela, sposób kontaktu poza firmową pocztą i krótką instrukcję reakcji. Alert, którego nikt nie zobaczy w sobotę, nie jest zabezpieczeniem — jest tylko zapisem zdarzenia.
8. Przygotuj plan na pierwszą godzinę incydentu
Procedura nie musi mieć pięćdziesięciu stron. Powinna jasno wskazywać, kto kieruje incydentem, kto podejmuje decyzje biznesowe, gdzie jest lista kontaktów i jak komunikować się, gdy firmowa poczta nie działa.
| Podejrzenie | Pierwsze bezpieczne działania | Czego unikać |
|---|---|---|
| Przejęcie poczty | Z czystego urządzenia zablokuj konto lub wymuś zmianę hasła, wycofaj aktywne sesje, sprawdź metody MFA, reguły skrzynki i logi logowania. Powiadom osoby mogące otrzymać fałszywe wiadomości. | Nie ograniczaj reakcji do samej zmiany hasła — aktywna sesja lub reguła przekazywania może nadal działać. |
| Ransomware | Odizoluj urządzenie od sieci, zanotuj czas i widoczne komunikaty, powiadom osobę odpowiedzialną, zabezpiecz logi i oceń skalę przed odtwarzaniem. | Nie podłączaj backupu do zainfekowanego środowiska i nie kasuj urządzenia przed ustaleniem, jakie dowody są potrzebne. |
| Podejrzany przelew | Natychmiast skontaktuj się z bankiem znanym kanałem, uruchom procedurę fraudową, zachowaj wiadomości i nagłówki, zgłoś sprawę właściwym osobom i organom. | Nie czekaj na pełne wewnętrzne wyjaśnienie przed kontaktem z bankiem — czas ma znaczenie. |
| Publicznie udostępniony plik | Ogranicz dostęp, zachowaj logi udostępnień, ustal rodzaj danych, odbiorców i czas ekspozycji. | Nie zakładaj, że usunięcie linku kończy sprawę; trzeba ocenić, czy doszło do naruszenia danych. |
Po opanowaniu sytuacji zapisz oś czasu, decyzje, osoby zaangażowane i dowody. Dopiero potem usuń przyczynę, przywróć działanie z zaufanego źródła i zwiększ monitoring. Jeśli nie masz kompetencji wewnętrznych, plan powinien zawierać kontakt do zewnętrznego specjalisty, dostawcy chmury, ubezpieczyciela i prawnika.
Obowiązki zgłoszeniowe zależą od rodzaju zdarzenia, danych i statusu organizacji. Termin 72 godzin z RODO dotyczy zgłoszenia naruszenia ochrony danych osobowych organowi nadzorczemu, jeśli takie zgłoszenie jest wymagane — nie każdego problemu technicznego. Szczegóły opisuje Urząd Ochrony Danych Osobowych. Incydenty i nadużycia można również zgłaszać przez formularz CERT Polska; nie zastępuje to innych obowiązków prawnych lub branżowych.
9. Plan działania na pierwsze 30 dni
Tydzień 1: poznaj ryzyko
- Wskaż pięć najważniejszych procesów i systemów.
- Przypisz im właścicieli, RTO, RPO oraz kontakt awaryjny.
- Sprawdź konta administracyjne, wspólne konta i dostępy byłych pracowników.
- Ustal jedno miejsce zgłaszania podejrzanych zdarzeń.
Tydzień 2: zamknij największe luki
- Włącz MFA na poczcie, kontach administracyjnych, VPN-ie i finansach.
- Zainstaluj pilne aktualizacje systemów dostępnych z internetu.
- Wyłącz nieużywane konta, usługi i publiczne panele administracyjne.
- Wprowadź telefoniczną weryfikację zmiany rachunku i podwójną akceptację przelewów.
Tydzień 3: sprawdź odporność
- Odtwórz wybrany plik, bazę lub kluczowy system z backupu.
- Sprawdź szyfrowanie i aktualizacje na firmowych urządzeniach.
- Przejdź z zespołem scenariusz przejęcia poczty lub ransomware.
- Uzupełnij brakujące kontakty, uprawnienia i decyzje.
Tydzień 4: utrwal proces
- Przypisz właścicieli aktualizacji, backupu i obsługi alertów.
- Włącz najważniejsze alerty tożsamości, poczty i urządzeń.
- Zapisz krótką procedurę na pierwszą godzinę incydentu.
- Ustal termin kolejnego testu odtworzenia, ćwiczenia i przeglądu uprawnień.
10. Mierz odporność, nie liczbę kupionych narzędzi
Kilka prostych wskaźników pokaże więcej niż długa lista funkcji w konsoli bezpieczeństwa:
- odsetek aktywnych i administracyjnych kont objętych właściwym MFA,
- liczba wspólnych i nieużywanych kont,
- czas instalacji pilnej poprawki na systemie dostępnym z internetu,
- data, czas i wynik ostatniego testu odtworzenia,
- czas odebrania dostępu po zakończeniu współpracy,
- czas od zgłoszenia podejrzenia do pierwszej reakcji,
- liczba alertów bez przypisanego właściciela.
Cyberbezpieczeństwo działa wtedy, gdy staje się częścią zarządzania firmą: zakupów, zatrudnienia, płatności, współpracy z dostawcami i planowania ciągłości działania. Najlepszy plan nie obiecuje, że atak nigdy się nie wydarzy. Sprawia, że trudniej go przeprowadzić, szybciej go widać i łatwiej po nim wrócić do pracy.


