AI w firmowej poczcie: jak przejęte konto przyspiesza BEC i kradzież danych
AI nie musi przełamać zabezpieczeń — wystarczy przejęta skrzynka. Zobacz, jak przyspiesza rozpoznanie, BEC i kradzież danych oraz jak chronić firmę.
Jest piątek, 16:37. Księgowa dostaje odpowiedź w prawdziwym wątku z dyrektorem: prośbę o pilne wysłanie zestawienia kontrahentów i potwierdzenie nowego rachunku do przelewu. Adres nadawcy się zgadza, historia rozmowy również. Wiadomość jest krótka, poprawna i pasuje do stylu przełożonego.
Problem w tym, że dyrektor jej nie napisał. Napastnik przejął jego konto, a asystent AI pomógł mu szybko podsumować korespondencję, wskazać osoby zatwierdzające płatności, rozpoznać sposób komunikacji i przygotować wiarygodną odpowiedź.
Taki scenariusz pokazali badacze Barracudy w materiale z 4 sierpnia 2026 r. Był to proof of concept, czyli kontrolowana demonstracja możliwości, a nie opis masowej kampanii ani potwierdzonego incydentu w konkretnej firmie (Barracuda: AI-enabled email accounts).
Co naprawdę pokazał eksperyment Barracudy?
Przejęta skrzynka już bez AI jest wartościowym zasobem. Zawiera kontakty, kalendarz, historię rozmów, faktury, załączniki i linki do dokumentów. Pozwala też odpowiadać w istniejących wątkach z prawdziwego adresu. MITRE ATT&CK wskazuje, że takie konta są wykorzystywane do phishingu, spamu i przejmowania trwających konwersacji (MITRE ATT&CK T1586.002).
AI zmienia przede wszystkim tempo rozpoznania i jakość wykorzystania kontekstu. Zamiast ręcznie czytać setki wiadomości, napastnik może poprosić asystenta o odnalezienie rozmów dotyczących płatności, podsumowanie relacji między osobami, wskazanie często używanych dostawców albo przygotowanie odpowiedzi w języku klienta.
Nie oznacza to automatycznego obejścia kontroli dostępu. Przykładowo Microsoft podaje, że Microsoft 365 Copilot pokazuje użytkownikowi dane, do których ten ma uprawnienia (Microsoft Learn: czym jest Microsoft 365 Copilot). Jeżeli jednak konto ma zbyt szeroki dostęp albo organizacja od lat toleruje nadmierne udostępnienia, AI może znacznie ułatwić odnalezienie tych danych.
Czy przejęte konto to rzeczywiście insider threat?
Nie zawsze. Warto rozdzielić trzy różne sytuacje:
| Scenariusz | Kto działa? | Główny problem |
|---|---|---|
| Przejęte konto | Zewnętrzny napastnik korzystający z ważnej sesji lub danych logowania | System widzi zaufaną tożsamość, choć konto kontroluje obca osoba |
| Złośliwy insider | Pracownik lub współpracownik świadomie nadużywający dostępu | Użytkownik ma legalny dostęp, ale wykorzystuje go w szkodliwym celu |
| Nieostrożne użycie AI | Pracownik wklejający dane do niezatwierdzonego narzędzia albo akceptujący zbyt szeroką integrację | Dane opuszczają kontrolowane środowisko lub aplikacja otrzymuje zbędne uprawnienia |
Przejęte konto może zachowywać się jak insider, ponieważ działa wewnątrz zaufanego środowiska. Nie jest to jednak dowód winy pracownika. Podczas incydentu należy zabezpieczyć tożsamość i zbadać fakty, a nie wyciągać wnioski o intencji wyłącznie na podstawie nazwy kategorii zagrożenia.
Jak przebiega atak na skrzynkę wspieraną przez AI?
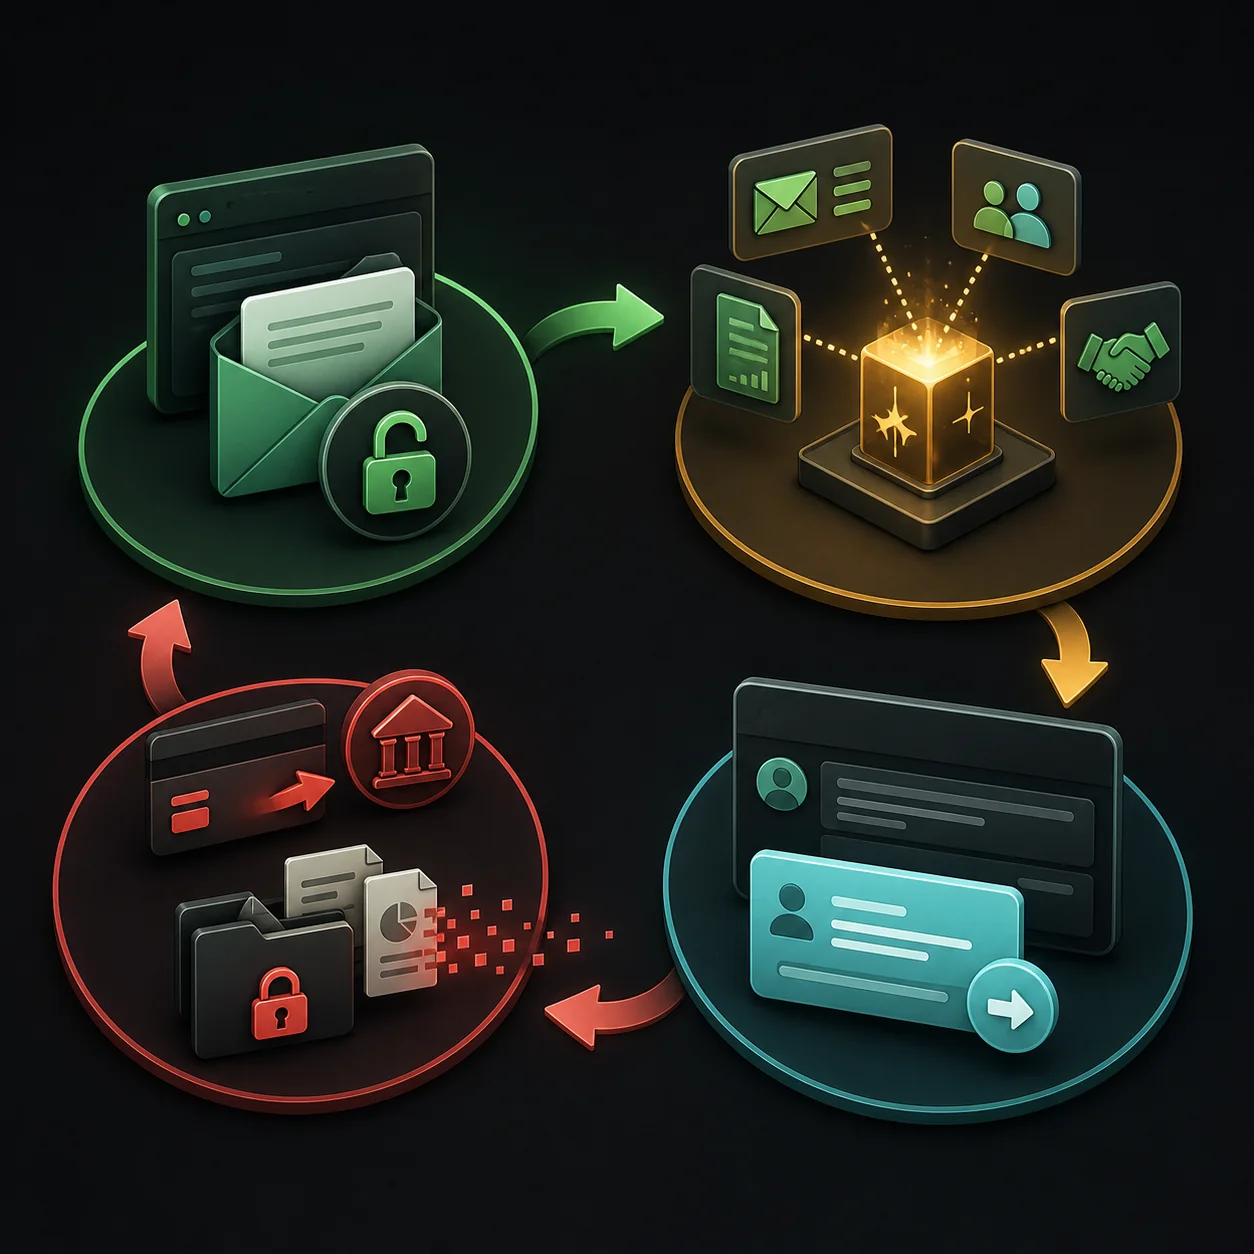
1. Przejęcie tożsamości
Punktem wejścia może być phishing, wyłudzenie zatwierdzenia MFA, kradzież tokenu sesji, powtórzone hasło albo zgoda udzielona złośliwej aplikacji OAuth. Napastnik nie musi zmieniać hasła — często zależy mu, aby właściciel konta jak najdłużej nie zauważył problemu.
2. Rozpoznanie skrzynki i relacji
Po zalogowaniu przestępca szuka wątków zawierających faktury, rachunki bankowe, umowy i informacje o klientach. AI może podsumować długie konwersacje, zbudować obraz procesu akceptacji i wskazać moment, w którym nietypowa prośba wzbudzi najmniej podejrzeń.
3. Przejęcie rozmowy
Napastnik odpowiada w istniejącym wątku albo kontaktuje się z osobą poznaną z korespondencji. Wiadomość pochodzi z prawdziwego konta, zna kontekst i może naśladować typowy ton nadawcy. Brak błędów językowych przestaje być użytecznym kryterium oceny.
4. Fraud lub kradzież danych
Końcowym celem może być zmiana rachunku kontrahenta, pilny przelew, wyłudzenie dokumentów, eksport danych, reset hasła do innej usługi lub dalszy phishing skierowany do klientów i dostawców. Nie każdy incydent przechodzi wszystkie etapy, ale jedna zaufana skrzynka może otworzyć wiele równoległych ścieżek.
Dlaczego filtr poczty i samo MFA mogą nie wystarczyć?
SPF, DKIM i DMARC są potrzebne, ale przede wszystkim ograniczają podszywanie się pod domenę z obcej infrastruktury. Jeżeli wiadomość wychodzi z przejętej skrzynki w prawdziwym środowisku firmy, może przejść uwierzytelnianie domeny poprawnie. Filtr widzi znanego nadawcę i prawidłową historię rozmowy.
MFA nadal znacząco ogranicza ryzyko, lecz nie każdy jego wariant jest odporny na phishing. Napastnik może próbować przejąć token sesji, nakłonić użytkownika do zatwierdzenia logowania lub utrzymać dostęp przez zgodę aplikacji. Dlatego dla poczty, administratorów i finansów warto stosować MFA odporne na phishing, np. klucze FIDO2 lub passkeys; podobny kierunek rekomenduje CISA dla firm (CISA: Require Multifactor Authentication).
Najważniejsza zmiana dotyczy więc modelu detekcji: nie wystarczy pytać, kto się zalogował. Trzeba również obserwować, co konto robi po zalogowaniu.
Jakie sygnały powinny wywołać alarm?
| Obszar | Przykładowe sygnały |
|---|---|
| Tożsamość | Nowe urządzenie, nietypowa lokalizacja, obca metoda MFA, nagła zmiana sposobu logowania, ryzykowne lub nietypowe wydanie tokenu |
| Skrzynka | Nowe przekierowanie, ukryta reguła, kasowanie odpowiedzi, zmiana delegacji, masowa wysyłka albo wiadomości do nietypowych odbiorców |
| Aplikacje i AI | Nowa zgoda OAuth, nieznany konektor, nietypowa liczba interakcji z asystentem, dostęp do wielu wrażliwych zasobów w krótkim czasie |
| Proces biznesowy | Zmiana rachunku, presja czasu, prośba o pominięcie drugiej akceptacji, nowy kanał kontaktu lub nietypowy eksport danych |
Żaden pojedynczy sygnał nie przesądza o ataku. Pracownik może legalnie podróżować, wysłać większą kampanię albo intensywnie używać asystenta. Wartość daje korelacja: nowe logowanie, świeża zgoda aplikacji, reguła przekierowania i nietypowa prośba finansowa tworzą razem znacznie mocniejszy obraz niż każde zdarzenie osobno.
Microsoft Purview może rejestrować interakcje z Copilotem i aplikacjami AI, w tym użytkownika, czas, aplikację oraz odwołania do zasobów wykorzystanych podczas odpowiedzi (Microsoft Learn: audit logs for Copilot and AI applications). Dostęp do takich logów powinien być ograniczony do uprawnionych osób, mieć określony okres retencji i uwzględniać prywatność pracowników.
Trzy warstwy ochrony firmowej poczty
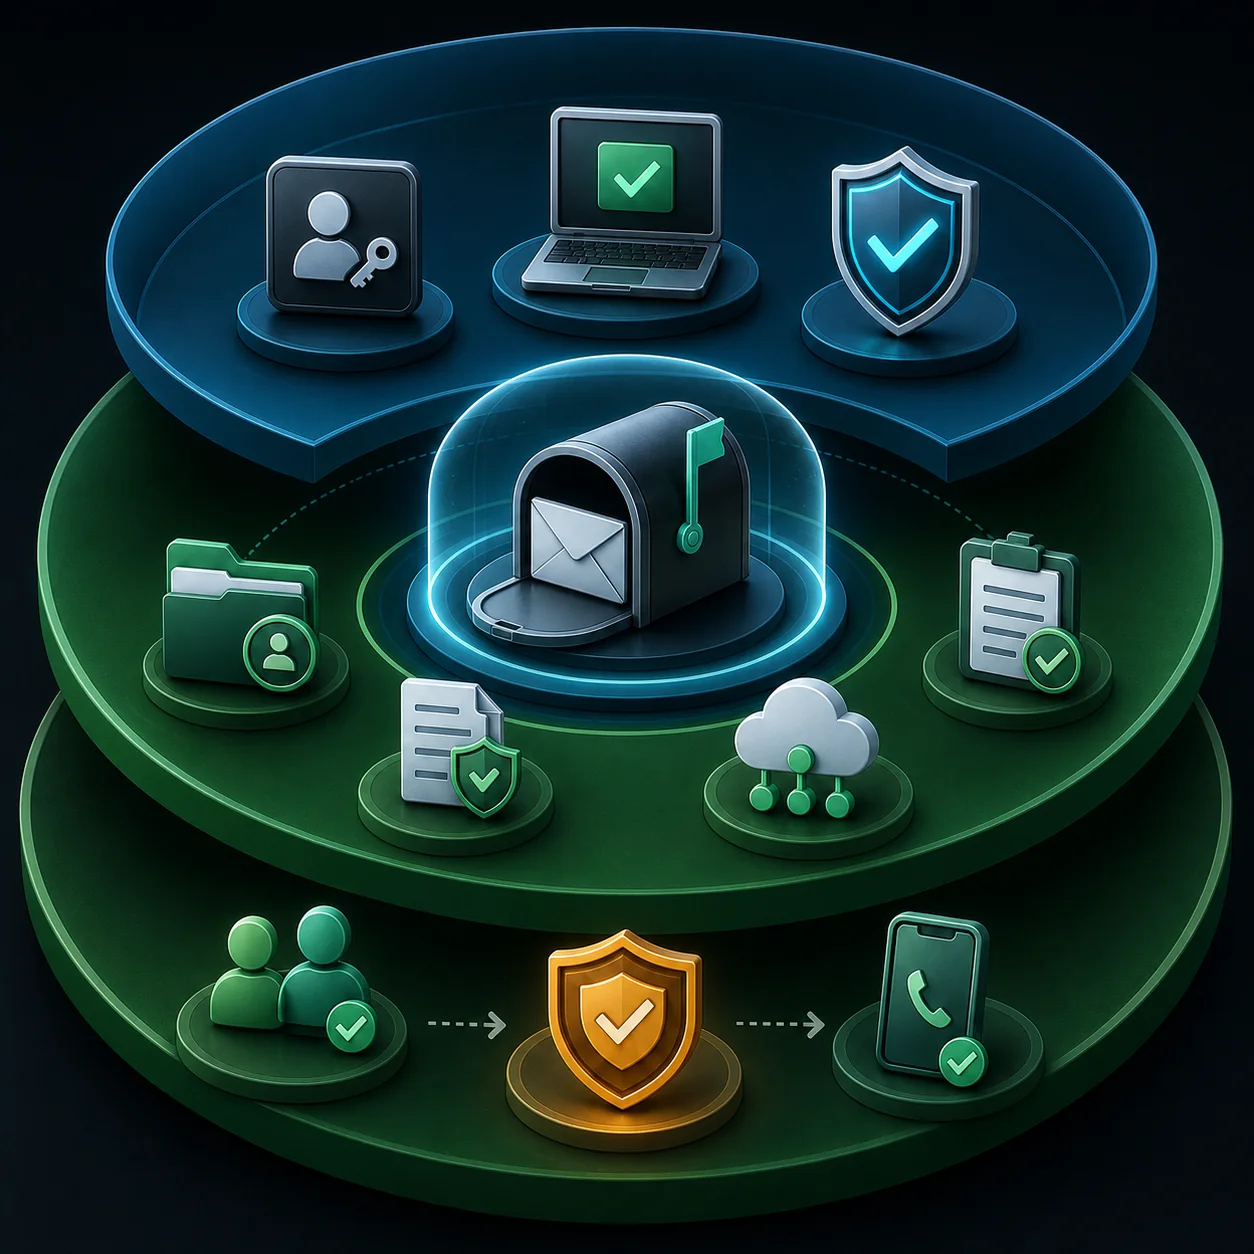
1. Tożsamość i sesja
- Wymagaj phishing-resistant MFA dla administratorów, finansów i użytkowników mających dostęp do wielu klientów.
- Ogranicz logowanie do urządzeń zgodnych z wymaganiami, jeśli pozwala na to model pracy i licencja.
- Usuń konta współdzielone; wspólne skrzynki obsługuj przez imienne uprawnienia.
- Zablokuj zbędne starsze protokoły uwierzytelniania i kontroluj zewnętrzne przekazywanie poczty.
- Stosuj osobne konta administracyjne i regularnie przeglądaj aktywne sesje oraz metody odzyskiwania.
2. Dane, aplikacje i AI
- Zinwentaryzuj asystentów AI, agentów, dodatki, konektory i zakresy OAuth używane w firmie.
- Zezwalaj na integracje według minimalnych uprawnień i zatwierdzonego właściciela biznesowego.
- Usuń zbędne udostępnienia w SharePoint, OneDrive i skrzynkach przed szerszym wdrożeniem AI.
- Oznaczaj dane wrażliwe, stosuj zasady DLP i określ, czego nie wolno wpisywać do zewnętrznych narzędzi.
- Włącz audyt interakcji AI i ustal, kto może go analizować podczas incydentu.
3. Proces biznesowy
- Każdą zmianę rachunku bankowego potwierdzaj drugim kanałem, używając numeru znanego wcześniej, a nie podanego w wiadomości.
- Dla przelewów i eksportu wrażliwych danych stosuj zasadę dwóch osób.
- Nie pozwalaj, aby sama wiadomość e-mail była jednocześnie poleceniem, potwierdzeniem tożsamości i ostateczną akceptacją operacji.
- Przygotuj jeden numer alarmowy oraz osobę uprawnioną do odcięcia konta także poza godzinami pracy.
Plan działań na pierwsze 30 dni
Tydzień 1 — najważniejsze konta. Wybierz właściciela, administratorów, księgowość oraz osoby obsługujące płatności i wielu klientów. Sprawdź ich MFA, urządzenia, role, przekierowania i aktywne sesje.
Tydzień 2 — trwałość dostępu. Przejrzyj reguły skrzynek, delegacje, zgody OAuth, zewnętrzne przekazywanie i proces rejestracji nowych metod MFA. Włącz alerty dla zmian o wysokim ryzyku.
Tydzień 3 — ład AI i danych. Utwórz listę zatwierdzonych narzędzi, ich właścicieli, źródeł danych i zakresów dostępu. Usuń integracje bez uzasadnienia oraz najbardziej ryzykowne nadmierne udostępnienia.
Tydzień 4 — ćwiczenie. Przećwicz scenariusz: „przejęta skrzynka dyrektora prosi o zmianę rachunku”. Zmierz czas zgłoszenia, odcięcia sesji, kontaktu z bankiem i ostrzeżenia odbiorców. Każdy etap musi mieć właściciela i kanał zastępczy.
Co zrobić po wykryciu przejęcia konta?
Microsoft zaleca objęcie reakcją nie tylko hasła, ale także aktywnych sesji, metod MFA, aplikacji, ról, przekierowań i reguł skrzynki (Microsoft Learn: reakcja na przejęte konto pocztowe). W praktyce kolejność powinna wyglądać następująco:
- Zgłoś incydent czystym kanałem. Nie prowadź rozmowy ze skrzynki, którą może obserwować napastnik.
- Zablokuj konto i odizoluj urządzenie. Zachowaj logi i ślady przed ich wyczyszczeniem.
- Unieważnij sesje i tokeny. Dopiero potem zresetuj hasło z bezpiecznego urządzenia.
- Sprawdź trwałość dostępu. Usuń obce metody MFA, zgody aplikacji, role, delegacje, przekierowania oraz reguły — również ukryte.
- Ustal zakres. Przejrzyj logowania, audyt skrzynki, Message Trace, wysłane wiadomości, dostęp do plików oraz interakcje AI od chwili poprzedzającej pierwszą anomalię.
- Ogranicz skutki. Skontaktuj się z bankiem, jeżeli mogło dojść do fraudu, i ostrzeż odbiorców fałszywych wiadomości innym kanałem.
- Oceń obowiązki prawne. Jeżeli incydent obejmuje dane osobowe, administrator powinien udokumentować ocenę ryzyka. Gdy zgłoszenie do UODO jest wymagane, należy działać bez zbędnej zwłoki — w miarę możliwości nie później niż 72 godziny od stwierdzenia naruszenia (UODO).
Samo zresetowanie hasła nie odpowiada na pytanie, czy aktywna sesja nadal działa, czy napastnik pozostawił regułę pocztową oraz jakie dane zdążył odczytać lub wysłać.
Szczególne ryzyko dla biur rachunkowych
Jedna skrzynka w biurze rachunkowym może zawierać dane i historię operacji wielu klientów. AI ułatwia odnalezienie osób zatwierdzających płatności, dokumentów kadrowych, wzorów komunikacji i momentów największej presji czasowej. Skala skutków może więc znacznie przekroczyć jedną organizację.
Warto oddzielić dostęp do poczty od systemów księgowych, stosować imienne uprawnienia do wspólnych skrzynek oraz potwierdzać zmiany rachunków poza e-mailem. Klient powinien wcześniej wiedzieć, jak wygląda prawidłowy proces zmiany danych płatniczych — improwizacja podczas pilnej wiadomości działa na korzyść napastnika.
Podsumowanie
AI nie tworzy nowego dostępu, ale może dramatycznie zwiększyć użyteczność przejętego konta. Przyspiesza analizę korespondencji, rozpoznawanie relacji, przygotowanie wiarygodnej wiadomości i wybór właściwego momentu na BEC lub kradzież danych.
Dlatego ochrona nie może kończyć się na filtrze poczty. Potrzebne są trzy warstwy: silna tożsamość i kontrola sesji, uporządkowane uprawnienia oraz integracje AI, a także proces biznesowy, którego nie da się ominąć jedną wiadomością. Firma, która potrafi szybko odciąć konto i niezależnie zweryfikować operację finansową, odbiera napastnikowi dwie największe przewagi: czas i zaufanie.
Źródła
- Barracuda: AI-enabled email accounts — the insider threat nobody’s talking about?
- MITRE ATT&CK: Compromise Accounts — Email Accounts
- Microsoft Learn: What is Microsoft 365 Copilot?
- Microsoft Learn: Audit logs for Copilot and AI applications
- Microsoft Learn: Respond to a compromised cloud email account
- CISA: Require Multifactor Authentication
- UODO: termin zgłoszenia naruszenia