Bezpieczeństwo wtyczek WordPress: jak ograniczyć ryzyko ataku supply chain?
Wtyczki, motywy i ich aktualizacje tworzą łańcuch zależności WordPressa. Sprawdź, jak zinwentaryzować dodatki i ograniczyć ryzyko supply chain.
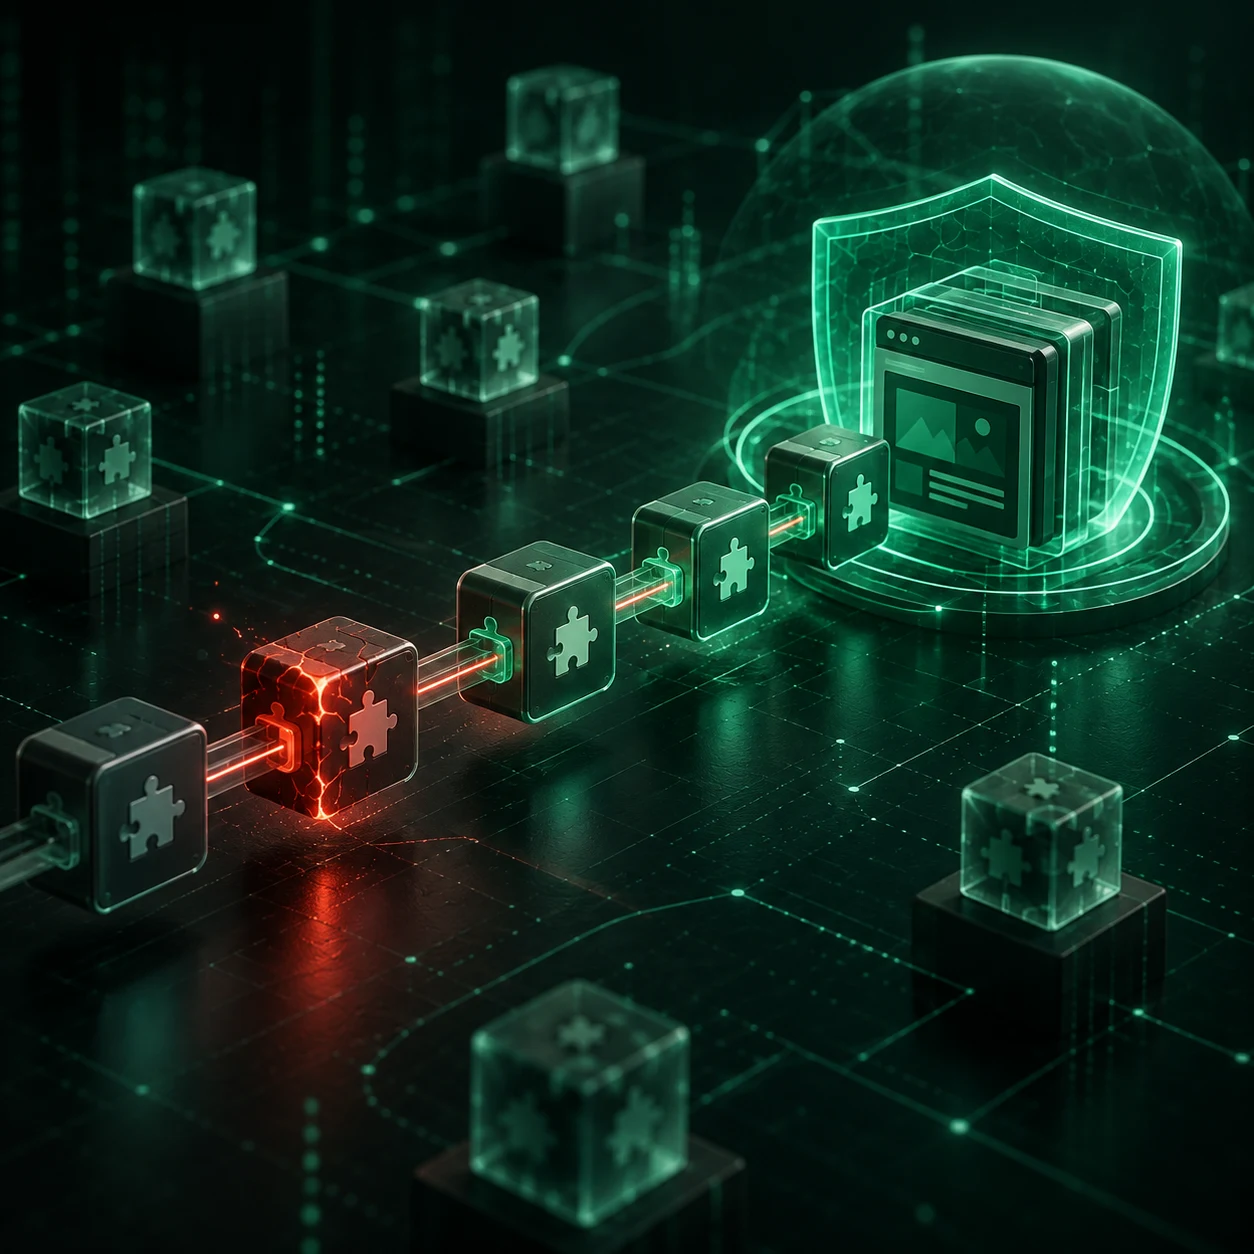
WordPress może mieć aktualny Core, silne hasła i poprawnie skonfigurowany hosting, a mimo to pozostawać podatny. Powodem często jest warstwa, która decyduje o jego użyteczności: wtyczki, motyw oraz mechanizmy, przez które trafiają do nich aktualizacje.
WordPress.org udostępnia ponad 78 tysięcy wtyczek i motywów. Każdy taki komponent to nie tylko dodatkowe funkcje. To również kod uruchamiany na stronie, jego autor, konto wydawcy, repozytorium, serwer aktualizacji i kolejne zależności, którym firma musi zaufać.
Dlaczego WordPress zmienia podejście do bezpieczeństwa?
1 września 2026 roku WordPress Security Team zaktualizował zasady Vulnerability Disclosure Program. Zespół zapowiedział większe inwestycje w proaktywne wyszukiwanie podatności, narzędzia i proces wydawania aktualizacji bezpieczeństwa. Jednocześnie program zgłoszeń ma mocniej koncentrować się na błędach o wyraźnym, istotnym wpływie — szczególnie możliwych do wykorzystania bez logowania lub z konta o niskich uprawnieniach.
To kolejny element szerszej zmiany. W czerwcu WordPress ogłosił inicjatywę Protect The Shire, której celem jest zwiększenie bezpieczeństwa kodu dostępnego w oficjalnych katalogach i repozytoriach.
Skala wyzwania jest ogromna:
- ponad 78 tys. wtyczek i motywów w ekosystemie WordPress.org;
- łącznie ponad 400 mln aktywnych instalacji rozszerzeń z katalogu;
- przeszło 3 tys. zmian w repozytorium wtyczek w ciągu jednego dnia, według danych podanych przy starcie projektu.
Nowa wtyczka przechodzi proces weryfikacji przed publikacją w katalogu. Późniejsze wydania pojawiały się jednak w kanale aktualizacji natychmiast po opublikowaniu ich przez autora. Jeżeli konto wydawcy, jego komputer lub proces tworzenia paczki zostałby przejęty, mechanizm służący do szybkiego dostarczania poprawek mógłby równie szybko rozprowadzić złośliwy kod.
Czym jest supply chain attack?
W bezpośrednim ataku przestępca uderza w Twoją stronę: próbuje odgadnąć hasło, wykorzystać błędną konfigurację albo zaatakować znaną lukę. W ataku na łańcuch dostaw oprogramowania celem staje się zaufany element znajdujący się wcześniej w tym łańcuchu.
W przypadku WordPressa uproszczona ścieżka wygląda tak:
autor wtyczki → konto i repozytorium → paczka aktualizacji → serwer dystrybucji → Twoja strona
Napastnik nie musi włamywać się osobno do tysięcy sklepów. Może spróbować:
- przejąć konto autora lub osoby uprawnionej do publikowania wydań;
- dostać się do repozytorium albo procesu budowania paczki;
- przejąć domenę lub serwer aktualizacji komercyjnej wtyczki;
- umieścić złośliwą zależność w kodzie dostawcy;
- kupić lub przejąć popularny, wcześniej zaufany projekt;
- nakłonić administratora do instalacji zmodyfikowanej paczki z nieoficjalnego źródła.
Dlatego „zaufana wtyczka” nie jest cechą nadaną raz na zawsze. Zaufanie dotyczy konkretnego wydawcy, źródła i procesu w określonym momencie — i powinno podlegać ponownej ocenie.
Dlaczego wtyczki zwiększają powierzchnię ataku?
Wtyczka nie jest odizolowaną aplikacją. Jej kod działa wewnątrz WordPressa i może otrzymać dostęp do bazy danych, plików, kont użytkowników, zamówień WooCommerce, formularzy, poczty lub zewnętrznych API. Zakres zależy od funkcji dodatku, ale skutki błędu mogą wykraczać daleko poza jeden ekran w panelu.
Każde rozszerzenie dodaje co najmniej kilka nowych pytań:
- czy kod zawiera znane albo jeszcze nieujawnione podatności;
- czy autor nadal utrzymuje projekt i reaguje na zgłoszenia;
- kto ma prawo opublikować aktualizację;
- skąd WordPress pobiera paczkę i jak weryfikuje jej pochodzenie;
- jakie dane przetwarza dodatek i dokąd je wysyła;
- czy wtyczka dodaje własne konta, zadania CRON, endpointy REST API lub możliwość przesyłania plików;
- co stanie się ze stroną, jeżeli aktualizacja będzie błędna albo złośliwa.
Nie oznacza to, że każda wtyczka jest niebezpieczna ani że mała strona powinna zrezygnować z rozszerzeń. Oznacza, że każdy komponent powinien mieć biznesowe uzasadnienie i właściciela. Dziesięć świadomie dobranych i nadzorowanych dodatków zwykle tworzy ryzyko łatwiejsze do kontrolowania niż kilkadziesiąt instalowanych przez lata przez różne agencje.
Co się dzieje, gdy popularna wtyczka zmienia właściciela?
Historia projektu może budować zaufanie: dobre oceny, duża liczba instalacji, znana nazwa i kilka lat bez incydentów. Sprzedaż projektu zmienia jednak jeden z najważniejszych elementów łańcucha — podmiot kontrolujący kod i kanał aktualizacji.
WordPress przywołał w komunikacie Protect The Shire przypadki, w których dobre wtyczki zostały sprzedane nowemu autorowi o złośliwych zamiarach. Dla administratora strony wszystko może wyglądać normalnie: ta sama nazwa, ikona i pozycja w panelu, a następnie standardowy komunikat o nowej wersji.
Sygnałami wymagającymi ponownej oceny są między innymi:
- zmiana autora, właściciela domeny lub podmiotu wystawiającego faktury;
- nowy serwer aktualizacji albo niespodziewana zmiana warunków licencji;
- szeroki zakres zmian niewspółmierny do opisu w changelogu;
- dodanie telemetrii, zewnętrznych połączeń lub nowych uprawnień;
- komunikat o przejęciu projektu, fuzji albo przekazaniu utrzymania nieznanemu zespołowi;
- nagły powrót porzuconej wtyczki po długiej przerwie.
Zmiana właściciela nie dowodzi ataku. Powinna jednak uruchamiać procedurę podobną do oceny nowego dostawcy: sprawdzenie podmiotu, zmian w kodzie, polityki prywatności, źródła aktualizacji oraz planu wycofania wtyczki.
Czy automatyczne aktualizacje zawsze są bezpieczne?
Nie istnieje ustawienie pozbawione ryzyka. Brak aktualizacji pozostawia znane luki, a automatyczna aktualizacja może wprowadzić błąd kompatybilności lub — w scenariuszu supply chain — złośliwe wydanie. Wniosek nie powinien jednak brzmieć „wyłącz auto-update”. Odkładanie wszystkich poprawek na ręczne okno serwisowe często zwiększa ryzyko bardziej niż automatyzacja.
Trzeba rozdzielić trzy sytuacje:
| Ryzyko | Co się dzieje | Główna kontrola |
|---|---|---|
| Znana podatność | Stara wersja może zostać wykorzystana po publikacji szczegółów luki. | Szybka aktualizacja i monitoring podatności. |
| Błąd aktualizacji | Nowa wersja psuje formularz, koszyk, płatność lub integrację. | Backup, staging, test kluczowych procesów i monitoring dostępności. |
| Atak supply chain | Zaufany kanał dostarcza złośliwą paczkę. | Ocena dostawcy, kontrola zmian, opóźnienie dystrybucji, integralność plików i możliwość wycofania. |
Dla prostej strony rozsądne może być automatyczne aktualizowanie sprawdzonych dodatków połączone z codziennym backupem i testem dostępności. Dla sklepu WooCommerce aktualizacja wtyczki płatniczej lub integracji z magazynem może wymagać szybkiego testu na środowisku stagingowym, a następnie kontrolowanego wdrożenia jeszcze tego samego dnia.
Najgorszym modelem jest „ręcznie”, gdy w praktyce nikt nie ma przypisanego terminu, odpowiedzialności ani alertu o luce.
Jeżeli dopiero porządkujesz ten proces, zacznij od zasad opisanych w poradniku dlaczego aktualizacje systemów i aplikacji są kluczowe dla bezpieczeństwa.
Co daje 24-godzinne opóźnienie aktualizacji WordPress.org?
W ramach Protect The Shire nowe wydania wtyczek mają czekać do 24 godzin, zanim zostaną rozprowadzone przez automatyczne aktualizacje WordPress.org. Okno ma dać ludziom i automatycznym narzędziom czas na analizę zmian. WordPress zakłada, że wraz z rozwojem procesu opóźnienie może zostać skrócone.
To ważna warstwa ochrony, ale nie gwarancja bezpieczeństwa. Opóźnienie:
- zwiększa szansę wykrycia podejrzanej zmiany przed masową dystrybucją;
- ogranicza przewagę napastnika wynikającą z natychmiastowego auto-update;
- daje czas na wstrzymanie lub wycofanie podejrzanego wydania.
Nie zastępuje jednak weryfikacji po stronie firmy. Mechanizm dotyczy dystrybucji przez WordPress.org. Wtyczki premium i rozwiązania instalowane spoza oficjalnego katalogu mogą korzystać z własnych serwerów oraz odmiennych procesów. Ręczne pobranie świeżego wydania również nie musi korzystać z tej samej zwłoki.
Jak zrobić inwentaryzację wtyczek?
Zacznij od listy technicznej, a następnie dodaj kontekst biznesowy. W panelu WordPressa sprawdź Wtyczki → Zainstalowane wtyczki oraz Wygląd → Motywy. Pamiętaj o dodatkach typu must-use, które są automatycznie aktywne i nie zawsze pojawiają się na standardowej liście tak samo jak zwykłe pluginy.
Jeżeli masz dostęp do WP-CLI, listę można wyeksportować do CSV:
wp plugin list --fields=name,status,version,update,update_version,auto_update,wporg_status,wporg_last_updated --format=csv
wp theme list --fields=name,status,version,update,update_version,auto_update --format=csv
Pierwsze polecenie pokazuje między innymi status, wersję, dostępność aktualizacji, konfigurację auto-update oraz — dla rozszerzeń rozpoznanych w WordPress.org — status i datę ostatniej aktualizacji projektu. Brak danych z WordPress.org nie musi oznaczać problemu: może wskazywać legalną wtyczkę premium lub autorską. Taki komponent wymaga jednak ręcznego uzupełnienia źródła i opiekuna.
Dobra inwentaryzacja powinna zawierać:
| Pole | Pytanie kontrolne |
|---|---|
| Nazwa i wersja | Co dokładnie jest zainstalowane? |
| Status | Czy komponent jest aktywny, nieaktywny, sieciowy albo must-use? |
| Funkcja biznesowa | Jaki proces przestanie działać po jego usunięciu? |
| Źródło | WordPress.org, dostawca komercyjny, agencja czy kod własny? |
| Właściciel | Kto w firmie lub u dostawcy odpowiada za decyzje i aktualizacje? |
| Zakres dostępu | Czy dodatek obsługuje klientów, zamówienia, pliki, pocztę lub płatności? |
| Aktualizacje | Skąd pochodzą, czy są automatyczne i kiedy ostatnio je wdrożono? |
| Krytyczność | Jaki będzie skutek awarii albo przejęcia komponentu? |
| Decyzja | Zostawić, zastąpić, zaktualizować czy usunąć? |
W przypadku agencji lista powinna obejmować wszystkie utrzymywane witryny. Ta sama podatna wtyczka może występować u wielu klientów, dlatego centralna inwentaryzacja wyraźnie skraca czas reakcji.
Jak rozpoznać nieużywane i porzucone rozszerzenia?
Najprostsze pytanie brzmi: kto potrafi wyjaśnić, dlaczego ta wtyczka nadal jest potrzebna? Jeżeli odpowiedzią jest „była tu od zawsze”, komponent powinien trafić do weryfikacji.
Sprawdź, czy wtyczka:
- jest nieaktywna albo dubluje funkcję innego dodatku;
- obsługuje formularz, integrację lub kampanię, które już nie istnieją;
- nie otrzymuje aktualizacji i nie deklaruje zgodności z używaną wersją WordPressa lub PHP;
- zniknęła z oficjalnego katalogu albo ma nierozwiązane zgłoszenia bezpieczeństwa;
- nie ma rozpoznawalnego opiekuna, dokumentacji lub działającego kanału wsparcia;
- wymaga pozostawania na starej wersji PHP albo blokuje aktualizację Core;
- została zastąpiona kodem motywu, funkcją hostingu lub innym rozszerzeniem.
Sam wiek ostatniego wydania nie przesądza o porzuceniu. Prosta wtyczka może przez dłuższy czas nie wymagać zmian. Liczy się zestaw sygnałów: aktywność opiekuna, zgodność, reakcja na problemy, zakres uprawnień i znaczenie dla strony.
Nieaktywne rozszerzenie najlepiej usunąć po potwierdzeniu, że nie jest potrzebne, i wykonaniu backupu. Wyłączenie zatrzymuje jego normalne działanie, ale pozostawia kod na serwerze. Podobnie usuń nieużywane motywy, zachowując aktywny motyw oraz świadomie wybrany motyw awaryjny, jeśli faktycznie jest częścią procedury utrzymania.
Jak oceniać wtyczkę przed instalacją?
Instalacja powinna być małą decyzją zakupową i bezpieczeństwa, nawet gdy dodatek jest bezpłatny.
- Potwierdź potrzebę. Najpierw sprawdź, czy funkcji nie zapewnia już WordPress, hosting, obecny motyw lub używana wtyczka.
- Zweryfikuj źródło. Pobieraj dodatki z WordPress.org albo bezpośrednio od rozpoznawalnego dostawcy. Unikaj „nulled plugins”, przypadkowych mirrorów i paczek przekazywanych bez potwierdzenia pochodzenia.
- Sprawdź opiekuna. Oceń historię projektu, inne publikacje autora, dokumentację, wsparcie i sposób zgłaszania luk.
- Przejrzyj aktualizacje. Zwróć uwagę na datę ostatniego wydania, changelog, zgodność z WordPressem i PHP oraz reakcje na wcześniejsze problemy.
- Oceń dostęp. Ustal, jakie dane dodatek odczytuje, gdzie je zapisuje, czy łączy się z zewnętrzną usługą i jakie role lub endpointy dodaje.
- Sprawdź możliwość wyjścia. Dowiedz się, co stanie się z danymi i stroną po wyłączeniu wtyczki oraz czy można ją zastąpić.
- Przetestuj wdrożenie. Dla komponentów krytycznych użyj stagingu, wykonaj backup i ustal testy odbiorcze przed uruchomieniem na produkcji.
Liczba aktywnych instalacji i wysokie oceny są pomocnymi sygnałami, ale nie dowodzą bezpieczeństwa bieżącej wersji. Popularność zwiększa zaufanie społeczne, a jednocześnie może zwiększyć atrakcyjność projektu dla napastnika.
Jak monitorować podatności WordPressa?
Inwentaryzacja wykonana raz szybko się dezaktualizuje. Firma potrzebuje procesu, który odpowiada na cztery pytania: co mamy, czy jest podatne, czy dostępna jest poprawka i kto ją wdroży.
Minimalny zakres monitoringu obejmuje:
- alerty o podatnościach dotyczących faktycznie zainstalowanych wersji;
- powiadomienia o dostępnych aktualizacjach oraz nieudanych próbach ich instalacji;
- kontrolę zmian plików poza planowanym oknem serwisowym;
- rejestrowanie instalacji, aktywacji, wyłączenia i usunięcia wtyczek;
- alerty o nowych kontach administratorów i zmianach ich uprawnień;
- monitoring dostępności strony oraz test kluczowych funkcji po wdrożeniu;
- kopie zapasowe przechowywane poza serwerem strony i regularny test odtwarzania;
- przegląd komponentów co najmniej po zmianie dostawcy, incydencie lub większej przebudowie witryny.
Nie polegaj wyłącznie na panelu tej samej instalacji, którą monitorujesz. Jeżeli strona zostanie przejęta, lokalna wtyczka bezpieczeństwa i jej logi również mogą zostać zmienione. Krytyczne alerty, logi i backupy powinny trafiać do systemu zewnętrznego.
Oficjalny poradnik Hardening WordPress zaleca aktualizowanie dodatków, usuwanie nieużywanych wtyczek oraz monitorowanie logów i integralności plików. Sam skaner nie zastąpi jednak właściciela procesu. Alert bez terminu i osoby odpowiedzialnej jest tylko kolejną wiadomością w skrzynce.
Checklista bezpieczeństwa pluginów
Inwentaryzacja
- Mamy listę wszystkich wtyczek, motywów, dodatków must-use i rozszerzeń instalowanych poza WordPress.org.
- Każdy komponent ma opisaną funkcję biznesową, źródło, wersję i właściciela.
- Wiemy, które dodatki przetwarzają dane klientów, zamówienia, płatności lub dane logowania.
- Lista obejmuje wszystkie strony i sklepy utrzymywane przez firmę lub agencję.
Ograniczanie powierzchni ataku
- Usunęliśmy nieaktywne, zbędne i dublujące się rozszerzenia.
- Nie instalujemy płatnych wtyczek z nieoficjalnych źródeł.
- Ograniczyliśmy liczbę osób mogących instalować i aktualizować kod.
- Wtyczki niestandardowe i premium mają udokumentowane źródło aktualizacji.
Aktualizacje i odporność
- Każdy komponent ma określoną politykę: auto-update albo kontrolowane szybkie wdrożenie.
- Przed zmianą krytycznych dodatków wykonujemy backup i test na stagingu.
- Po aktualizacji automatycznie sprawdzamy dostępność oraz kluczowe procesy strony.
- Potrafimy szybko wycofać błędne wydanie i odtworzyć czystą wersję.
Monitoring
- Otrzymujemy alerty o podatnościach dla używanych wersji, nie tylko ogólne newslettery.
- Rejestrujemy zmiany plików, instalacje wtyczek i działania administratorów.
- Backupy i najważniejsze logi są przechowywane poza serwerem WordPressa.
- Alerty mają przypisaną osobę odpowiedzialną i czas reakcji.
Najważniejszy wniosek
Bezpieczeństwo WordPressa nie kończy się na aktualnym Core. Typowa strona firmowa jest systemem złożonym z kodu wielu autorów, kilku kanałów aktualizacji i dostawców, których poziom bezpieczeństwa może zmieniać się w czasie.
Nie chodzi o usunięcie wszystkich wtyczek. Chodzi o świadome zarządzanie zależnościami: wiedzieć, co jest zainstalowane, dlaczego jest potrzebne, skąd pochodzi, kto to utrzymuje i jak firma zareaguje na podatność albo podejrzaną aktualizację.
Jeżeli nie masz aktualnej listy komponentów lub nie wiesz, które z nich zwiększają ryzyko, umów przegląd bezpieczeństwa WordPressa. Sprawdzimy wtyczki, motywy, wersje, źródła aktualizacji, konta administratorów, backupy i monitoring. Otrzymasz priorytety oraz konkretny plan ograniczenia powierzchni ataku.