Wyciek danych z MyDr: nawet 18,8 mln osób. Jak sprawdzić swoje dane i co zrobić?
Dane z wycieku MyDr są już w serwisie Bezpieczne Dane. Sprawdź PESEL, poznaj potwierdzony zakres informacji i zalecane działania ochronne.
W systemach firmy MyDr, dostarczającej oprogramowanie lekarzom i placówkom ochrony zdrowia, doszło do nieuprawnionego dostępu do danych historycznych. Według Ministerstwa Cyfryzacji incydent może dotyczyć 18,8 mln osób i ponad 12 tys. placówek medycznych. Dokładna liczba poszkodowanych i zakres informacji przypisany do konkretnej osoby nie są jeszcze znane.
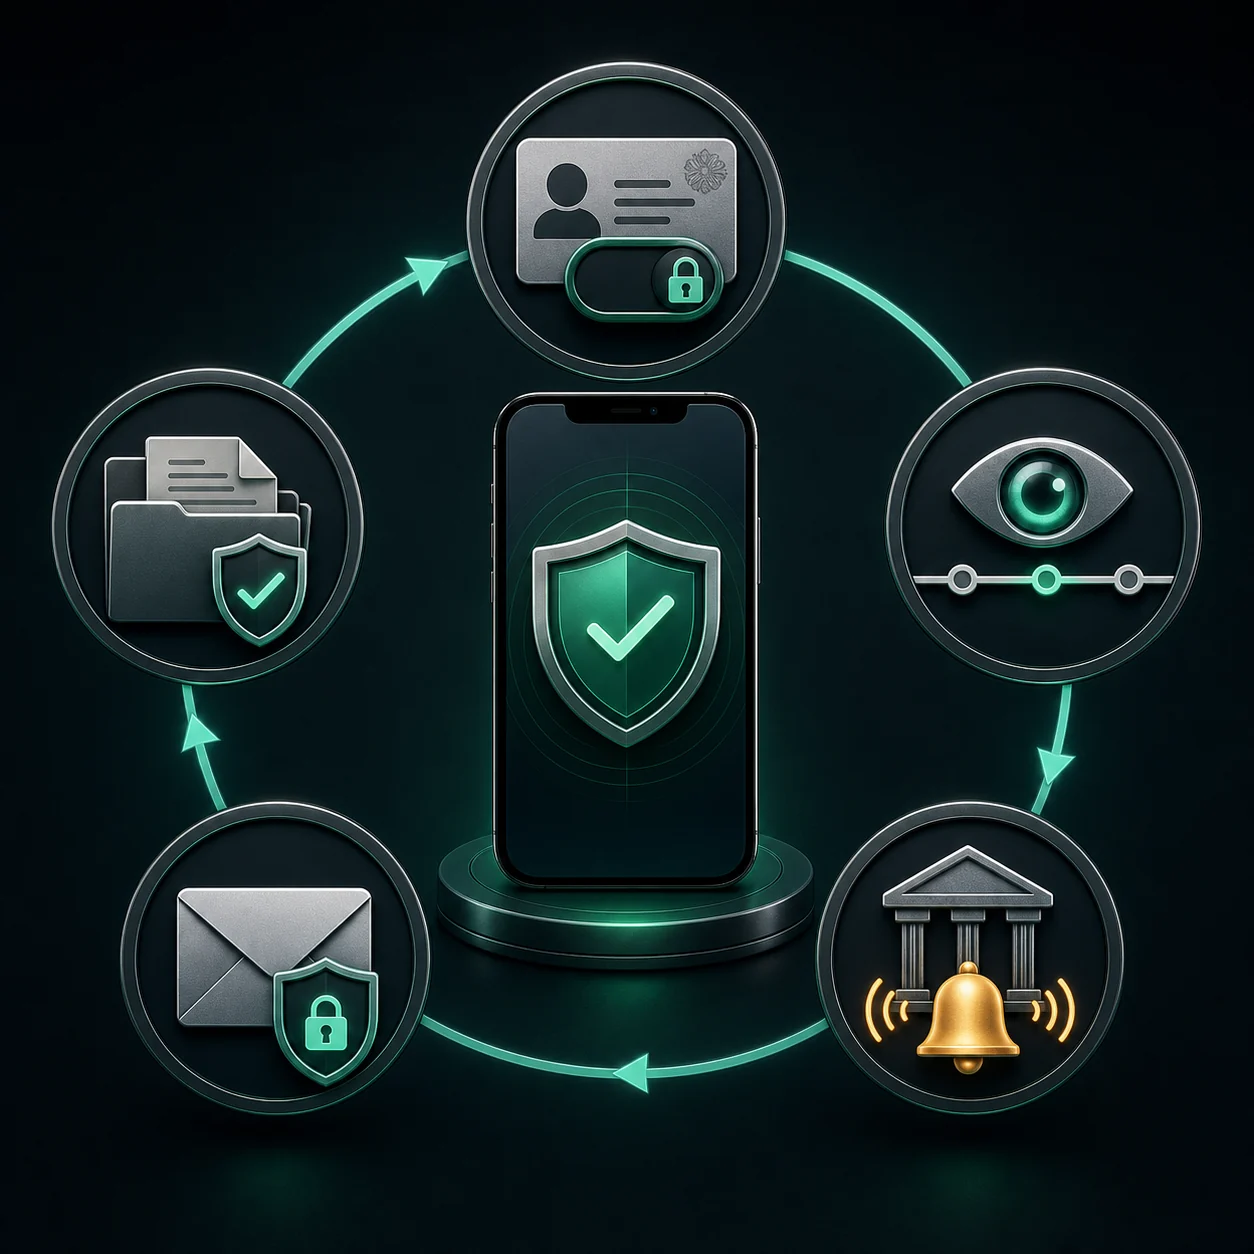
Dla pacjenta najważniejsze są teraz cztery działania: sprawdzenie numeru PESEL w serwisie Bezpieczne Dane, jego zastrzeżenie, śledzenie komunikatów własnej placówki oraz szczególna ostrożność wobec wiadomości podszywających się pod przychodnię, lekarza, aptekę lub instytucję publiczną. Dane medyczne i informacje o wizytach mogą sprawić, że oszustwo będzie wyglądało znacznie bardziej wiarygodnie niż zwykły masowy phishing.
Aktualizacja z 30 sierpnia 2026 r.: co nowego wiadomo
Od 29 sierpnia w serwisie Bezpieczne Dane można sprawdzić, czy numer PESEL znalazł się w bazie objętej incydentem MyDr. Logowanie odbywa się przez oficjalny mechanizm państwowy. Serwis informuje o dopasowaniu numeru PESEL, natomiast szczegółowy zakres danych dotyczących konkretnej osoby powinien przekazać właściwy gabinet lub placówka medyczna. Informację o uruchomieniu weryfikacji opublikowano 29 sierpnia.
Pojawiły się również nowe oficjalne ustalenia:
- Prokuratura Okręgowa w Warszawie potwierdziła, że postępowanie dotyczy m.in. imion, nazwisk, numerów PESEL, telefonów, adresów e-mail oraz danych o zdrowiu, w tym notatek z wizyt i informacji o receptach. Część pozyskanych informacji została przekazana osobom trzecim w postaci próbki wysłanej do redakcji serwisu Zaufana Trzecia Strona.
- Dochodzenie prowadzi CBZC pod nadzorem prokuratury. Publicznie nie podano jeszcze ostatecznej liczby osób, pełnego zakresu danych przypisanego do każdego pacjenta ani technicznej przyczyny włamania.
- Według Centrum e-Zdrowia dotychczasowe ustalenia nie wskazują na naruszenie ani nieuprawnione użycie certyfikatów wykorzystywanych do komunikacji z systemem P1. Certyfikaty są jednak prewencyjnie wymieniane.
- UODO opublikował 27 sierpnia odpowiedzi dla pacjentów i placówek. Kontrola MyDr trwa, a administratorzy danych muszą samodzielnie oceniać ryzyko i obowiązek powiadomienia osób, których dane dotyczą.
Według komunikatu widocznego przy uruchomieniu weryfikacji służby nie stwierdziły dotąd publicznego udostępnienia danych z incydentu. Nie zmniejsza to jednak ryzyka: informacje zostały pozyskane bez uprawnienia, a potwierdzona próbka trafiła poza system MyDr.
Co wydarzyło się w MyDr?
MyDr tworzy systemy do prowadzenia elektronicznej dokumentacji medycznej i zarządzania placówkami. Oprogramowanie obsługuje m.in. wizyty, e-recepty, e-skierowania, e-zwolnienia i dokumentację pacjenta. Nie oznacza to jednak, że incydent był włamaniem do Internetowego Konta Pacjenta lub centralnego systemu e-zdrowia.
Ministerstwo Cyfryzacji poinformowało 12 sierpnia, że firma potwierdziła nieuprawniony dostęp do danych historycznych gabinetów lekarskich, przechowywanych w systemach MyDr. Zdarzenie nie wpłynęło na bieżące udzielanie świadczeń ani wystawianie recept.
Sama spółka opisuje zdarzenie jako zewnętrzne, celowe działanie przestępcze. Według komunikatu MyDr dane najprawdopodobniej mają charakter historyczny, pochodzą z 2024 r. lub lat wcześniejszych i mogą nie obejmować wszystkich klientów ani wszystkich ich pacjentów.
12 sierpnia wszczęto dochodzenie dotyczące dostępu uzyskanego nie później niż 6 sierpnia. Prokuratura potwierdziła też ujawnienie części danych osobom trzecim poprzez przesłanie próbki do redakcji. Nie podała jednak, jak duża część całego zbioru została skopiowana ani czy wszystkie wskazywane kategorie dotyczą każdej osoby.
To ważne rozróżnienie. Liczba 18,8 mln opisuje możliwą skalę wskazaną przez Ministerstwo, a nie potwierdzenie, że każdej z tych osób wyciekła kompletna dokumentacja medyczna. Zakres może być różny dla poszczególnych pacjentów i placówek.
Jakie dane obejmuje postępowanie?
Komunikat Prokuratury Okręgowej w Warszawie potwierdza, że postępowanie obejmuje poniższe kategorie. Nie oznacza to, że każdej osobie ujawniono wszystkie z nich. W serwisie Bezpieczne Dane można sprawdzić, czy numer PESEL znalazł się w zbiorze objętym incydentem, natomiast szczegółowy zakres powinna wskazać właściwa placówka.
| Rodzaj informacji | Co może zrobić oszust |
|---|---|
| Imię, nazwisko i PESEL | próbować zawrzeć umowę na cudze dane, przejąć numer telefonu albo uwiarygodnić kradzież tożsamości |
| Numer telefonu i adres e-mail | przygotować spersonalizowany SMS, telefon lub wiadomość podszywającą się pod znaną instytucję |
| Informacja o placówce lub wizycie | powołać się na prawdziwą relację z lekarzem i żądać dopłaty, potwierdzenia danych albo ponownej rejestracji |
| Informacje o receptach lub lekach | stworzyć bardzo wiarygodną wiadomość o „błędzie recepty”, refundacji lub konieczności zalogowania |
| Dane dotyczące zdrowia | naruszyć prywatność, posłużyć do szantażu, dyskryminacji lub wywierania presji na poszkodowanego |
UODO wskazuje, że ujawnienie imienia, nazwiska i PESEL może prowadzić do prób wyłudzenia pożyczki, a ujawnienie danych dotyczących zdrowia — m.in. do dyskryminacji, ostracyzmu lub naruszenia dóbr osobistych. Wynik w serwisie rządowym warto więc uzupełnić informacją od placówki, która powinna wskazać ustalony zakres naruszenia dotyczący konkretnego pacjenta.
Jak sprawdzić, czy incydent dotyczy moich danych?
Korzystaj wyłącznie z oficjalnej strony bezpiecznedane.gov.pl. Nie wpisuj numeru PESEL, danych karty ani hasła w serwisach reklamowanych jako „szybka sprawdzarka MyDr”. Zainteresowanie incydentem będzie naturalnie wykorzystywane przez przestępców do budowy fałszywych stron.
Oficjalna procedura wygląda następująco:
- Samodzielnie wpisz w przeglądarce adres
bezpiecznedane.gov.pl. - Wybierz „Sprawdź dane” i przejdź przez oficjalny mechanizm logowania.
- Sprawdź, czy serwis wykrywa Twój numer PESEL w danych powiązanych z incydentem MyDr.
- Niezależnie obserwuj komunikaty swojej przychodni lub gabinetu — to placówka jako administrator danych powinna przekazać szczegółowy zakres, jeśli analiza wykaże wysokie ryzyko.
- Zachowaj otrzymane zawiadomienie i sprawdź, jakie dokładnie kategorie informacji wskazuje.
Uwaga: wynik w serwisie Bezpieczne Dane nie musi pokazywać pełnej treści dokumentacji ani wszystkich kategorii informacji przypisanych do pacjenta. W sprawie szczegółów skontaktuj się z placówką przez samodzielnie znaleziony, oficjalny numer — nie przez link lub telefon podany w niespodziewanej wiadomości.
Co zrobić po możliwym wycieku danych MyDr?
Nie musisz czekać na pełną listę rekordów, aby ograniczyć najważniejsze ryzyka. Poniższe działania są bezpieczne i przydatne również przy innych wyciekach.
1. Zastrzeż numer PESEL
W aplikacji mObywatel otwórz Usługi → Zastrzeż PESEL i włącz ochronę. Możesz to zrobić również na stronie mObywatel.gov.pl albo w urzędzie gminy. Operacja jest bezpłatna i działa od razu.
Zastrzeżenie nie blokuje wizyty lekarskiej, pobytu w szpitalu, realizacji recepty, korzystania z Profilu Zaufanego ani ważności dokumentów. Trzeba je czasowo cofnąć m.in. przed zaciągnięciem kredytu, zakupem na raty, utworzeniem niektórych rachunków bankowych, otrzymaniem duplikatu karty SIM lub wybranymi czynnościami notarialnymi. Oficjalna lista znajduje się w opisie usługi Zastrzeż PESEL.
Zastrzeżony PESEL znacznie ogranicza możliwość wykorzystania numeru do zobowiązań objętych ustawową weryfikacją. Nie zatrzyma jednak phishingu, przejęcia poczty ani podszywania się pod konsultanta — dlatego potrzebne są także następne kroki.
2. Sprawdzaj, kto weryfikował Twój PESEL
W tej samej usłudze mObywatel znajdziesz historię zmian statusu i podmiotów, które sprawdzały zastrzeżenie. Nieznana weryfikacja nie zawsze oznacza oszustwo, ale warto ją zestawić z własnymi działaniami: wnioskiem kredytowym, umową telekomunikacyjną lub zakupem na raty. Jeśli niczego takiego nie inicjowałeś, skontaktuj się samodzielnie z daną instytucją.
3. Włącz powiadomienia finansowe
Aktywuj alerty o logowaniach, transakcjach, nowych odbiorcach i zmianach ustawień w banku. Możesz też rozważyć płatne Alerty BIK, które informują m.in. o wniosku kredytowym lub próbie podpisania umowy na Twoje dane.
Traktuj każdą nieznaną operację jako sygnał do szybkiej weryfikacji. Kontaktuj się z bankiem przez numer zapisany w aplikacji, na karcie lub oficjalnej stronie — nie przez numer podany w podejrzanej wiadomości.
4. Zabezpiecz pocztę i najważniejsze konta
Sam wyciek PESEL nie oznacza konieczności zmiany wszystkich haseł. Zrób to jednak natychmiast, jeśli używałeś w MyDr hasła powtórzonego w poczcie, banku lub innym serwisie. Każde konto powinno mieć unikalne hasło zapisane w menedżerze haseł.
Włącz MFA przede wszystkim dla poczty, ponieważ skrzynka często pozwala resetować dostęp do innych usług. Sprawdź aktywne sesje, urządzenia, metody odzyskiwania i reguły przekierowania wiadomości. Nie zatwierdzaj powiadomienia MFA, którego sam nie wywołałeś.
5. Zachowaj zawiadomienia i zbuduj krótką oś czasu
Nie usuwaj wiadomości od placówki, MyDr, banku ani operatora telekomunikacyjnego. Zapisz datę odebrania zawiadomienia, wskazany zakres danych oraz podjęte działania. Jeśli później pojawi się próba wyłudzenia, taka dokumentacja pomoże podczas kontaktu z bankiem, Policją, administratorem danych lub UODO.
Uważaj na phishing medyczny
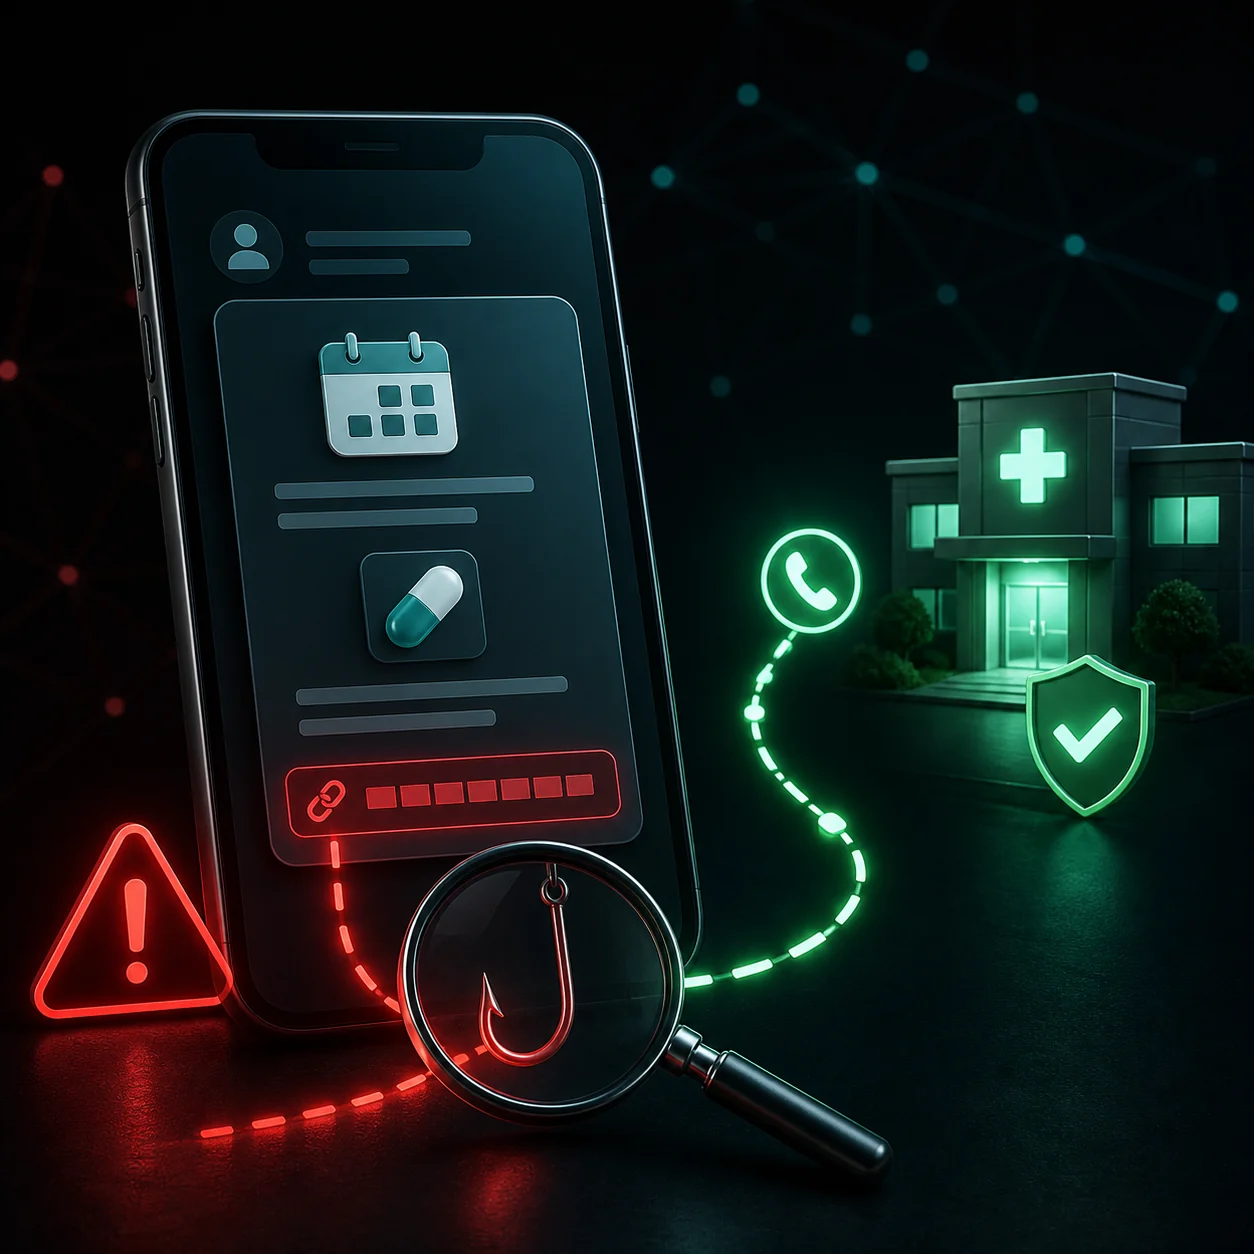
Najbardziej prawdopodobnym praktycznym zagrożeniem może być wiadomość oparta na prawdziwym fragmencie informacji. Oszust nie musi znać całej historii leczenia. Wystarczy nazwa placówki, numer telefonu albo przybliżony termin wizyty, aby obniżyć czujność odbiorcy.
Przykładowy komunikat może brzmieć:
„W związku z incydentem MyDr musisz potwierdzić swoją tożsamość i ponownie aktywować receptę. Zaloguj się pod poniższym adresem w ciągu 24 godzin.”
Prawdziwa nazwa lekarza lub leku nie potwierdza tożsamości nadawcy. Jeśli wiadomość żąda kliknięcia, płatności, kodu BLIK, kodu SMS, hasła albo instalacji aplikacji:
- przerwij rozmowę i nie otwieraj linku;
- nie podawaj dodatkowych danych „do weryfikacji”;
- nie instaluj programu do „zabezpieczenia telefonu” ani zdalnej pomocy;
- samodzielnie znajdź oficjalny numer placówki i zadzwoń;
- podejrzany SMS z linkiem przekaż bezpłatnie na numer 8080;
- stronę phishingową lub inny incydent zgłoś przez incydent.cert.pl.
Czy trzeba unieważnić dowód i zablokować kartę?
Sam możliwy wyciek numeru PESEL nie oznacza automatycznie, że należy unieważnić ważny dowód osobisty. Zastrzeż numer PESEL, monitoruj sytuację i poczekaj na informację o konkretnym zakresie danych. Dokument trzeba niezwłocznie zastrzec lub unieważnić, gdy został zgubiony, skradziony, ujawniono jego pełny obraz lub dane dokumentu albo pojawiły się oznaki wykorzystania tożsamości.
Podobnie z kartą płatniczą: jeżeli nie ujawniono jej danych i nie widzisz nieznanych transakcji, sam incydent MyDr nie jest powodem do automatycznego blokowania karty. Włącz powiadomienia, obniż niepotrzebnie wysokie limity i skontaktuj się z bankiem przy pierwszej podejrzanej operacji.
Czy trzeba składać skargę do UODO?
UODO wyjaśnił 27 sierpnia, że pacjent nie musi składać indywidualnej skargi wyłącznie dlatego, że jego dane mogły znaleźć się w incydencie. Prezes UODO prowadzi już kontrolę środków technicznych i organizacyjnych zastosowanych przez MyDr.
Możesz natomiast zwrócić się do administratora swoich danych — najczęściej przychodni lub gabinetu — o realizację praw wynikających z RODO oraz o informację dotyczącą naruszenia. Administrator powinien odpowiedzieć co do zasady w ciągu miesiąca. W sprawach skomplikowanych termin może zostać przedłużony o kolejne dwa miesiące, ale administrator musi poinformować o przyczynie opóźnienia.
Jeżeli placówka nie odpowie w wymaganym terminie, przekaże sprzeczne informacje albo nie zrealizuje przysługującego prawa, wtedy można rozważyć skargę do Prezesa UODO. Aktualne odpowiedzi UODO dotyczące MyDr opisują osobno sytuację pacjentów i obowiązki administratorów.
Nie myl tego wycieku z odrębną sprawą eWUŚ z 2024 roku
18 sierpnia 2026 r. Prokuratura Regionalna w Poznaniu ujawniła informacje o osobnym śledztwie wszczętym w kwietniu 2024 r. W tamtej sprawie przejęto konta pracowników wybranych podmiotów medycznych korzystających z platformy MyDr, a następnie wykorzystano je do około 18 mln masowych zapytań do usługi eWUŚ.
W wyniku tamtego ataku uzyskano dane ponad 13 mln osób: imię, nazwisko, PESEL oraz informację o prawie do ubezpieczenia. Prokuratura podała, że cała nielegalnie pozyskana baza została odzyskana, zapobieżono jej dalszej odsprzedaży, a pięć osób usłyszało zarzuty.
To odrębne zdarzenie i odrębne postępowanie. Nie należy dodawać 13 mln osób z tamtej sprawy do szacowanych 18,8 mln osób z incydentu ujawnionego w sierpniu 2026 r. ani zakładać, że oba zbiory zawierają te same dane.
Co incydent oznacza dla firm i placówek medycznych?
MyDr występuje jako podmiot przetwarzający, ale administratorami danych pacjentów pozostają poszczególne gabinety i placówki. UODO przypomina administratorom, że powinni przeprowadzić własną analizę ryzyka. Jeżeli stwierdzą naruszenie wymagające zgłoszenia, muszą zawiadomić organ bez zbędnej zwłoki — w miarę możliwości w ciągu 72 godzin od jego stwierdzenia. Przy wysokim ryzyku trzeba również bez zbędnej zwłoki poinformować osoby, których dane dotyczą.
13 sierpnia Prezes UODO zapowiedział kontrolę MyDr. Ma ona objąć środki techniczne i organizacyjne, regularne testowanie zabezpieczeń oraz sposób wykorzystania analizy ryzyka. Urząd poinformował również, że placówki korzystające z aplikacji zaczęły zgłaszać naruszenia.
W wyjaśnieniach z 27 sierpnia UODO doprecyzował, że placówka powinna działać po otrzymaniu od MyDr potwierdzenia, iż incydent obejmował dane, których jest administratorem. Wtedy przeprowadza ocenę ryzyka, rozstrzyga o zgłoszeniu naruszenia Prezesowi UODO i — przy wysokim ryzyku — bez zbędnej zwłoki zawiadamia osoby, których dane dotyczą. Termin 72 godzin liczy się od stwierdzenia naruszenia przez administratora, a ewentualne opóźnienie trzeba uzasadnić.
Dla każdej firmy — nie tylko z sektora zdrowia — jest to sygnał, by sprawdzić:
- jakie dane znajdują się u każdego dostawcy i jak długo są przechowywane;
- kto pozostaje administratorem, a kto procesorem w konkretnym procesie;
- jak szybko dostawca musi przekazać informacje o incydencie;
- czy organizacja ma kontakty awaryjne, kopie logów i gotowy formularz oceny ryzyka;
- czy dostęp jest ograniczony rolami, chroniony MFA i regularnie przeglądany;
- kiedy ostatnio testowano reakcję na naruszenie u zewnętrznego partnera.
Przekazanie danych do systemu SaaS nie przenosi całej odpowiedzialności na dostawcę. Firma musi znać swoje zależności i być gotowa do samodzielnej decyzji, gdy czas na zgłoszenie biegnie szybciej niż analiza techniczna partnera.
Podsumowanie
Wiadomo już, że doszło do przestępczego dostępu do historycznych danych w systemach MyDr, a prokuratura potwierdziła, że postępowanie obejmuje dane identyfikacyjne, kontaktowe i medyczne. Ministerstwo Cyfryzacji mówi o możliwym wpływie na 18,8 mln osób i ponad 12 tys. placówek, ale nie oznacza to identycznego zakresu informacji dla każdego pacjenta.
Od 29 sierpnia możesz sprawdzić swój numer PESEL w serwisie Bezpieczne Dane. Niezależnie zastrzeż PESEL, włącz alerty finansowe, zabezpiecz pocztę i nie ufaj wiadomości tylko dlatego, że zawiera prawdziwe dane medyczne. Szczegółowego zakresu szukaj w zawiadomieniu od swojej placówki — zawsze kontaktując się przez adres lub numer znaleziony samodzielnie.
Dla firm lekcja jest równie konkretna: historyczne dane nadal wymagają ochrony, a incydent u jednego dostawcy może uruchomić obowiązki i ryzyko w tysiącach organizacji. Warto wiedzieć, gdzie znajdują się dane, kto ma do nich dostęp i czy procedura reagowania zadziała również wtedy, gdy pełny obraz zdarzenia nie jest jeszcze znany.
Źródła
- Ministerstwo Cyfryzacji: komunikat po spotkaniu Połączonego Centrum Operacyjnego Cyberbezpieczeństwa
- MyDr: bieżąca informacja o incydencie i FAQ
- Bezpieczne Dane: sprawdzenie numeru PESEL w danych z incydentu MyDr
- Polskie Radio Koszalin: uruchomienie weryfikacji danych MyDr 29 sierpnia
- Prokuratura Okręgowa w Warszawie: dochodzenie w sprawie danych z MyDr
- CBZC: komunikat dotyczący postępowania w sprawie MyDr
- Centrum e-Zdrowia: działania prewencyjne i wymiana certyfikatów P1
- UODO: Prezes UODO skontroluje spółkę MyDr
- UODO: obowiązki administratora po naruszeniu u podmiotu przetwarzającego
- UODO: wyciek danych — co dalej?
- UODO: pytania pacjentów i administratorów dotyczące incydentu MyDr
- Prokuratura Regionalna w Poznaniu: odrębna sprawa eWUŚ z 2024 r.
- mObywatel: Zastrzeż PESEL
- CERT Polska: zgłaszanie incydentów i podejrzanych SMS-ów