Passkeys w Microsoft Entra ID: koniec uwierzytelniania SMS i głosowego
Microsoft wprowadza klucze dostępu jako domyślną metodę logowania i wycofuje SMS oraz połączenia głosowe w Microsoft Entra ID. Sprawdź kluczowe daty i przygotuj firmę do migracji.
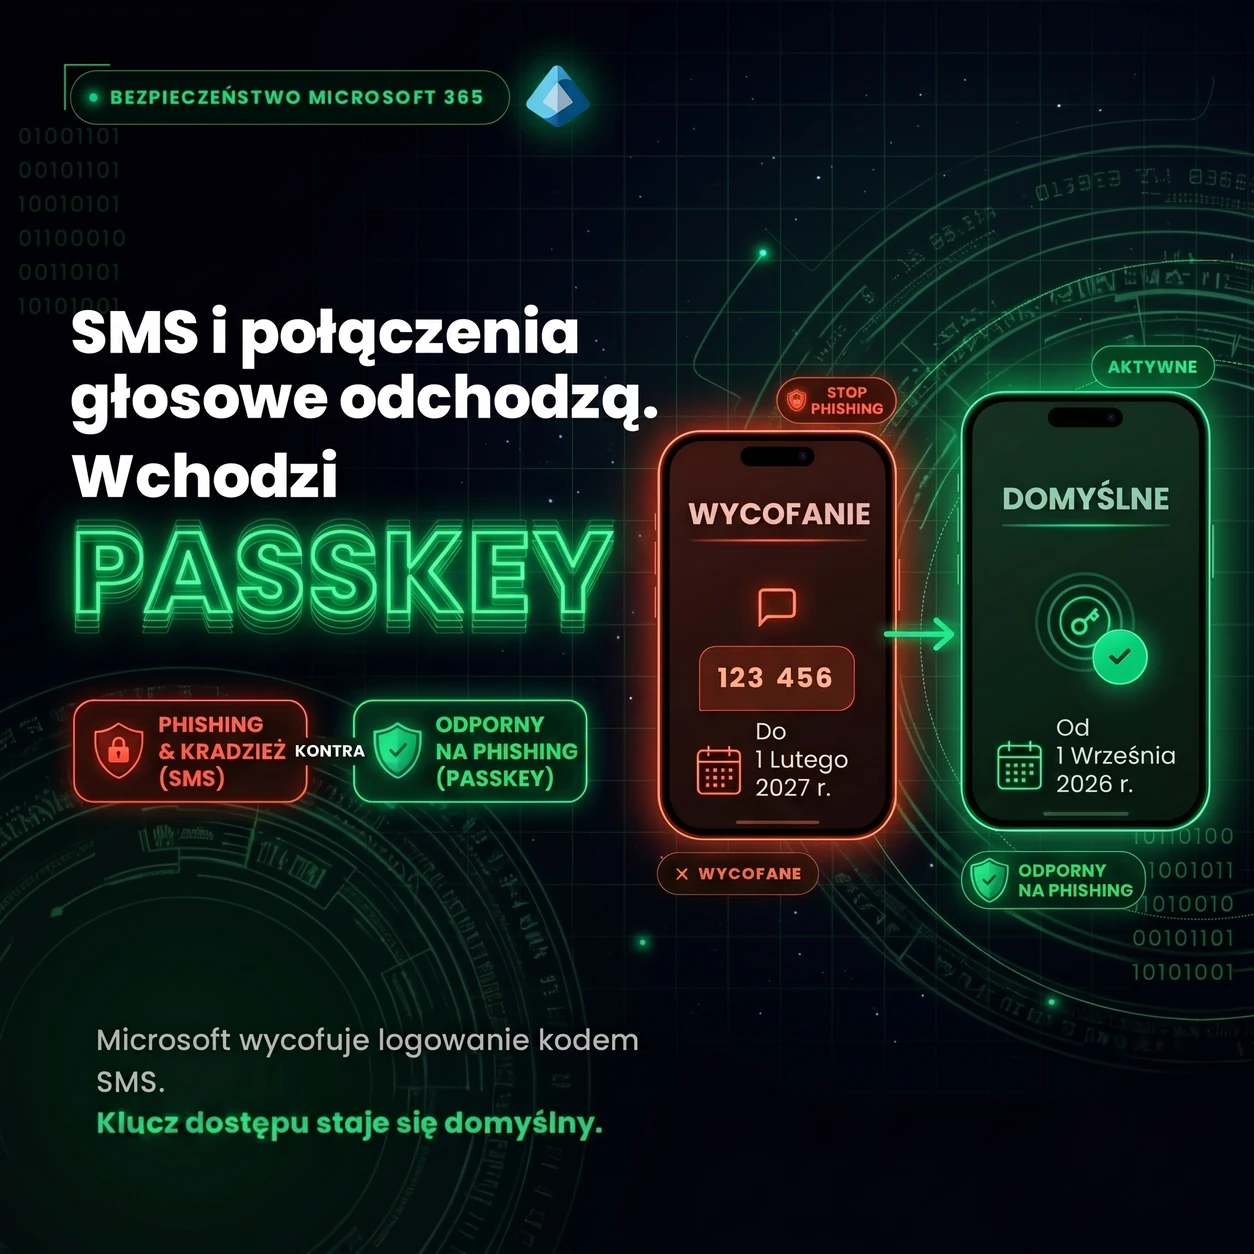
Od 1 września 2026 r. Microsoft Entra ID zaczyna samodzielnie zapisywać do kampanii rejestracji kluczy dostępu każdego użytkownika, który do tej pory logował się kodem SMS lub połączeniem głosowym. Od 1 lutego 2027 r. Microsoft przestaje dostarczać te metody w ogóle. SMS i połączenia głosowe przez lata były najprostszym sposobem włączenia MFA w firmie, ale nie dają już poziomu ochrony przed phishingiem, jakiego Microsoft oczekuje od nowoczesnego uwierzytelniania — i jaki oferują klucze dostępu.
Co dokładnie zmienia Microsoft w Entra ID
Do tej pory SMS i połączenie głosowe były metodami MFA dostarczanymi natywnie przez Microsoft — wystarczyło włączyć je w polityce uwierzytelniania i użytkownik mógł logować się kodem przesłanym wiadomością tekstową albo odsłuchanym przez telefon. Microsoft ogłosił, że wycofuje własną obsługę tych metod, a ich miejsce zajmują passkeys, czyli klucze dostępu (Microsoft Security Blog, 13 lipca 2026 r.).
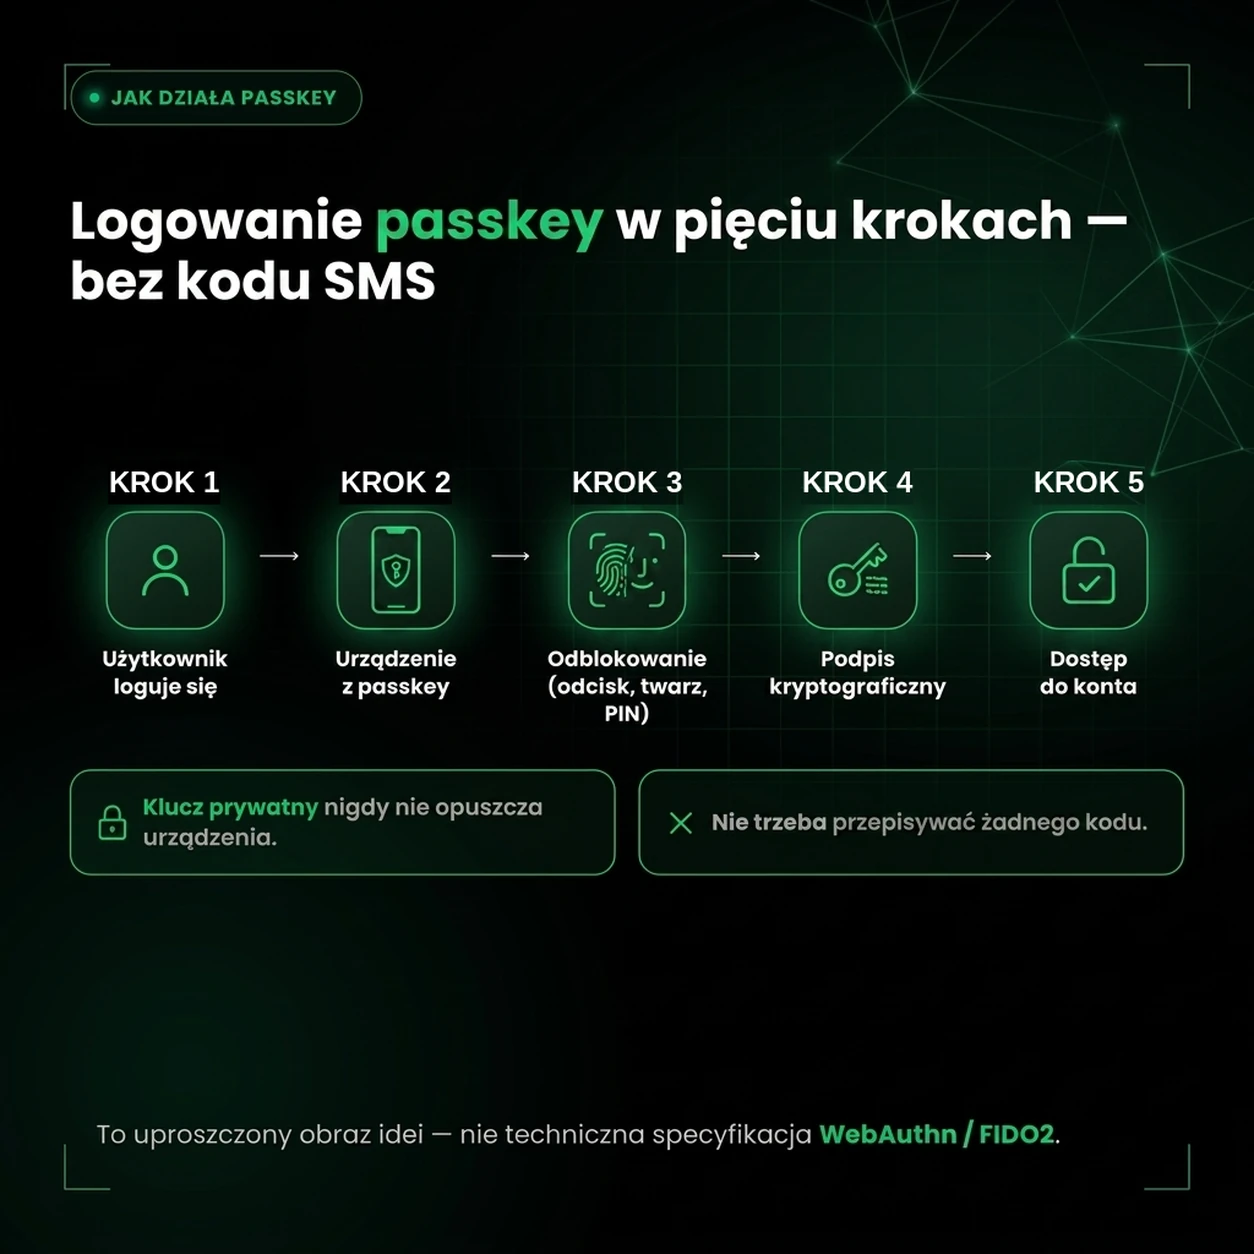
Jeśli termin „passkey” nic jeszcze nie mówi — najprościej wyobrazić go sobie jako elektroniczny klucz, który fizycznie pasuje tylko do jednych, konkretnych drzwi: Twojego konta w Microsoft 365. Zamiast przepisywać kod, urządzenie potwierdza Twoją tożsamość odciskiem palca, twarzą albo PIN-em i samo „pokazuje klucz” właściwym drzwiom. Ten klucz nie zadziała na żadnych innych drzwiach — nawet takich, które wyglądają identycznie jak prawdziwe logowanie Microsoft.
Zmiana ma dwa kierunki jednocześnie:
- Passkeys stają się domyślną metodą uwierzytelniania w Microsoft Entra ID.
- Microsoft-owe SMS i połączenia głosowe są wycofywane jako natywna metoda dostarczana przez Microsoft. Organizacje z realną potrzebą biznesową będą mogły dalej korzystać z SMS/Voice, ale za pośrednictwem własnego, zewnętrznego dostawcy telekomunikacyjnego — o czym więcej w dalszej części artykułu.
Najważniejsze daty: co się dzieje 1 września 2026 i 1 lutego 2027
Harmonogram rozłożono na kilka miesięcy, żeby firmy zdążyły się przygotować, zanim SMS i Voice przestaną działać.
| Data | Co się dzieje | Co to oznacza dla Twojej firmy |
|---|---|---|
| 1 września 2026 r. | Passkeys stają się domyślną metodą uwierzytelniania. Użytkownicy z włączonym SMS/Voice są automatycznie objęci kampanią rejestracji kluczy dostępu. | Pracownicy zaczną widzieć monit o dodanie passkey podczas logowania. Domyślnie mogą go dowolnie odkładać, więc logowanie SMS-em na razie nadal działa. |
| 18 września 2026 r. | W Microsoft Security Store pojawiają się informacje o dostawcach telekomunikacyjnych zarządzanych przez klienta (Customer-Managed Telephony Provider, CMTP) — więcej o nich w sekcji „Co jeśli firma nadal potrzebuje SMS?” poniżej. | Firmy z uzasadnioną potrzebą SMS mogą zacząć oceniać dostawców i planować wyjątek. |
| 30 października 2026 r. | Można już skonfigurować własnego dostawcę SMS/Voice (CMTP) w Microsoft Security Store. | Ostatni sensowny moment, żeby przygotować wyjątek dla wybranych użytkowników, zanim Microsoft wyłączy własną usługę. |
| 1 lutego 2027 r. | Microsoft całkowicie wycofuje własną obsługę SMS i połączeń głosowych. | Bez skonfigurowanego CMTP SMS/Voice od Microsoftu przestaje działać dla wszystkich użytkowników. |
| Po 1 lutego 2027 r. | Monit o rejestrację klucza dostępu staje się blokujący i nie można go już pominąć — dotyczy to wszystkich organizacji, bez możliwości rezygnacji. | Pracownik, którego jedyną metodą MFA był SMS/Voice, nie zaloguje się, dopóki nie zarejestruje passkey. |
Do 1 lutego 2027 r. istniejące logowania SMS-em nadal będą działać — Microsoft nie wyłącza ich z dnia na dzień. Administrator może też samodzielnie odroczyć automatyczne włączenie kampanii rejestracji na czas do 1 lutego 2027 r. (ustawienie optOutSettings w polityce uwierzytelniania Microsoft Graph) — to jednak wyłącznie odroczenie, a nie rezygnacja. Termin 1 lutego 2027 r. jest ostateczny i nie podlega żadnym wyjątkom.
Dlaczego SMS i połączenia głosowe przestały wystarczać
SMS jako druga metoda logowania od dawna jest lepszy niż samo hasło, ale ma słabości, których nie da się załatać samą konfiguracją:
- Fałszywa strona logowania może działać jako pośrednik — przechwytuje hasło i kod SMS, a chwilę później wykorzystuje je do przejęcia sesji (atak typu adversary-in-the-middle).
- SIM swapping pozwala przestępcy przenieść numer telefonu ofiary na własną kartę SIM i odbierać kody bez fizycznego dostępu do jej telefonu.
- Sieć sygnalizacyjna operatorów oraz złośliwe aplikacje na telefonie potrafią przechwycić treść wiadomości SMS.
- Presja czasu i socjotechnika skłaniają pracownika, żeby podał kod „na już”, zwłaszcza gdy prośba wygląda jak wiadomość od działu IT.
Przykład: pracownik dostaje e-mail rzekomo od Microsoft 365 z linkiem do „pilnej weryfikacji konta”. Strona wygląda identycznie jak prawdziwy ekran logowania. Wpisuje hasło, a chwilę później na telefonie pojawia się kod SMS — też go przepisuje. Fałszywa strona natychmiast przekazuje oba elementy do prawdziwego Microsoft 365 i przejmuje aktywną sesję, zanim ofiara zorientuje się, że coś jest nie tak. Więcej o tym, jak wygląda taki scenariusz w praktyce Microsoft 365, opisaliśmy w artykule o phishingu, który ominął poprawnie skonfigurowany DMARC.
Różnica między MFA a MFA odpornym na phishing: każda dodatkowa metoda logowania to MFA. Ale tylko metoda, która sprawdza, na jaką domenę faktycznie loguje się użytkownik, jest odporna na phishing. SMS, kod z aplikacji i proste powiadomienie „zatwierdź/odrzuć” tego nie robią — passkey robi to zawsze, automatycznie, bez udziału użytkownika.
Passkey przerywa opisany scenariusz na starcie. Urządzenie sprawdza adres strony, do której się loguje, i po prostu nie odda podpisu fałszywej domenie — nawet jeśli interfejs wygląda identycznie jak prawdziwy Microsoft 365. Nie ma kodu do przechwycenia, bo żaden kod nigdy nie opuszcza urządzenia.
Czym są klucze dostępu i jak działają
Passkey opiera się na parze kluczy kryptograficznych. Klucz prywatny powstaje i zostaje na Twoim urządzeniu (albo w zaszyfrowanej, zsynchronizowanej chmurze producenta) — nigdy nie jest przesyłany do Microsoftu ani do żadnej strony. Klucz publiczny trafia do Microsoft Entra ID podczas rejestracji. Przy logowaniu Entra ID wysyła zapytanie, które może podpisać wyłącznie pasujący klucz prywatny odblokowany Twoim odciskiem palca, twarzą lub PIN-em urządzenia. To dlatego passkey nie da się „wyłudzić” tak, jak kod SMS — cały proces jest związany z jedną, konkretną domeną i wymaga Twojej fizycznej obecności przy urządzeniu.
Microsoft rozróżnia dwa warianty passkeys:
| SMS / kod głosowy | Klucz dostępu (passkey) | |
|---|---|---|
| Odporność na phishing | Niska — kod można przechwycić i wykorzystać na fałszywej stronie. | Wysoka — podpis działa tylko na właściwej domenie Microsoft. |
| Ryzyko SIM swapping | Tak — przejęcie numeru telefonu daje dostęp do kodów. | Nie dotyczy — klucz prywatny nie jest powiązany z numerem telefonu. |
| Zależność od sieci komórkowej | Wymaga zasięgu i sprawnej sieci operatora. | Działa offline, wystarczy odblokowanie urządzenia. |
| Rodzaj urządzeń | Dowolny telefon odbierający SMS lub połączenia. | Telefon, komputer z Windows Hello, aplikacja Microsoft Authenticator lub fizyczny klucz FIDO2. |
| Koszt dla firmy | Może generować opłaty operatora przy dostawcy zarządzanym przez klienta. | Bez dodatkowych kosztów przy korzystaniu z wbudowanych mechanizmów urządzenia. |
Zsynchronizowane klucze dostępu (synced passkeys) są tworzone lokalnie, a następnie szyfrowane i synchronizowane w chmurze producenta platformy — na przykład iCloud Keychain czy Google Password Manager. Dzięki temu użytkownik ma dostęp do tego samego klucza na kilku swoich urządzeniach i loguje się odciskiem palca, twarzą lub PIN-em bez dodatkowego sprzętu.
Klucze dostępu powiązane z urządzeniem (device-bound passkeys) powstają i zostają wyłącznie na jednym, fizycznym urządzeniu — na przykład w aplikacji Microsoft Authenticator, w Windows Hello albo na sprzętowym kluczu bezpieczeństwa FIDO2. Nie da się ich skopiować ani zsynchronizować, co czyni je najsilniejszą opcją dla administratorów i kont o podwyższonym ryzyku.
Obie ścieżki opierają się na standardzie FIDO2 i WebAuthn — dlatego działają w tej samej logice, niezależnie od tego, czy pracownik loguje się na firmowym laptopie z Windows Hello, telefonie z Microsoft Authenticator, czy fizycznym kluczem USB. Więcej o wyborze metody MFA dopasowanej do różnych ról w firmie piszemy w poradniku MFA w firmie: jak wdrożyć skuteczną ochronę kont.
Co to oznacza dla firmy korzystającej z Microsoft 365
To jedna z tych zmian Microsoftu, która dotyczy praktycznie każdej organizacji korzystającej z Microsoft 365 i Microsoft Entra ID — nie tylko dużych firm z dedykowanym działem bezpieczeństwa. Jeśli choć część pracowników loguje się dziś kodem SMS albo połączeniem głosowym, warto sprawdzić środowisko Entra ID, zanim zrobi to za nas domyślny harmonogram Microsoftu.
Microsoft udostępnia do tego gotowy skrypt PowerShell (entra-sms-voice-usage-analyzer), który pokazuje, którzy użytkownicy faktycznie korzystają z SMS lub Voice jako metody logowania. Do jego uruchomienia oraz do przeglądu i konfiguracji polityki uwierzytelniania potrzebne są uprawnienia Global Reader, Authentication Policy Administrator lub Security Reader. Kampanię rejestracji passkeys warto włączyć samodzielnie — z poziomu Entra ID → Authentication methods → Registration campaign — zamiast czekać, aż zrobi to automatycznie 1 września 2026 r. Dzięki temu firma decyduje o momencie, grupie docelowej i tempie migracji, zamiast tłumaczyć pracownikom nieoczekiwany monit.
Konta narażone najbardziej to administratorzy Microsoft Entra ID, zarząd, finanse, kadry i osoby z dostępem do wrażliwych danych — od nich warto zacząć rejestrację passkeys, podobnie jak przy każdym innym wdrożeniu silniejszego MFA.
Checklista: jak przygotować firmę do migracji na passkeys
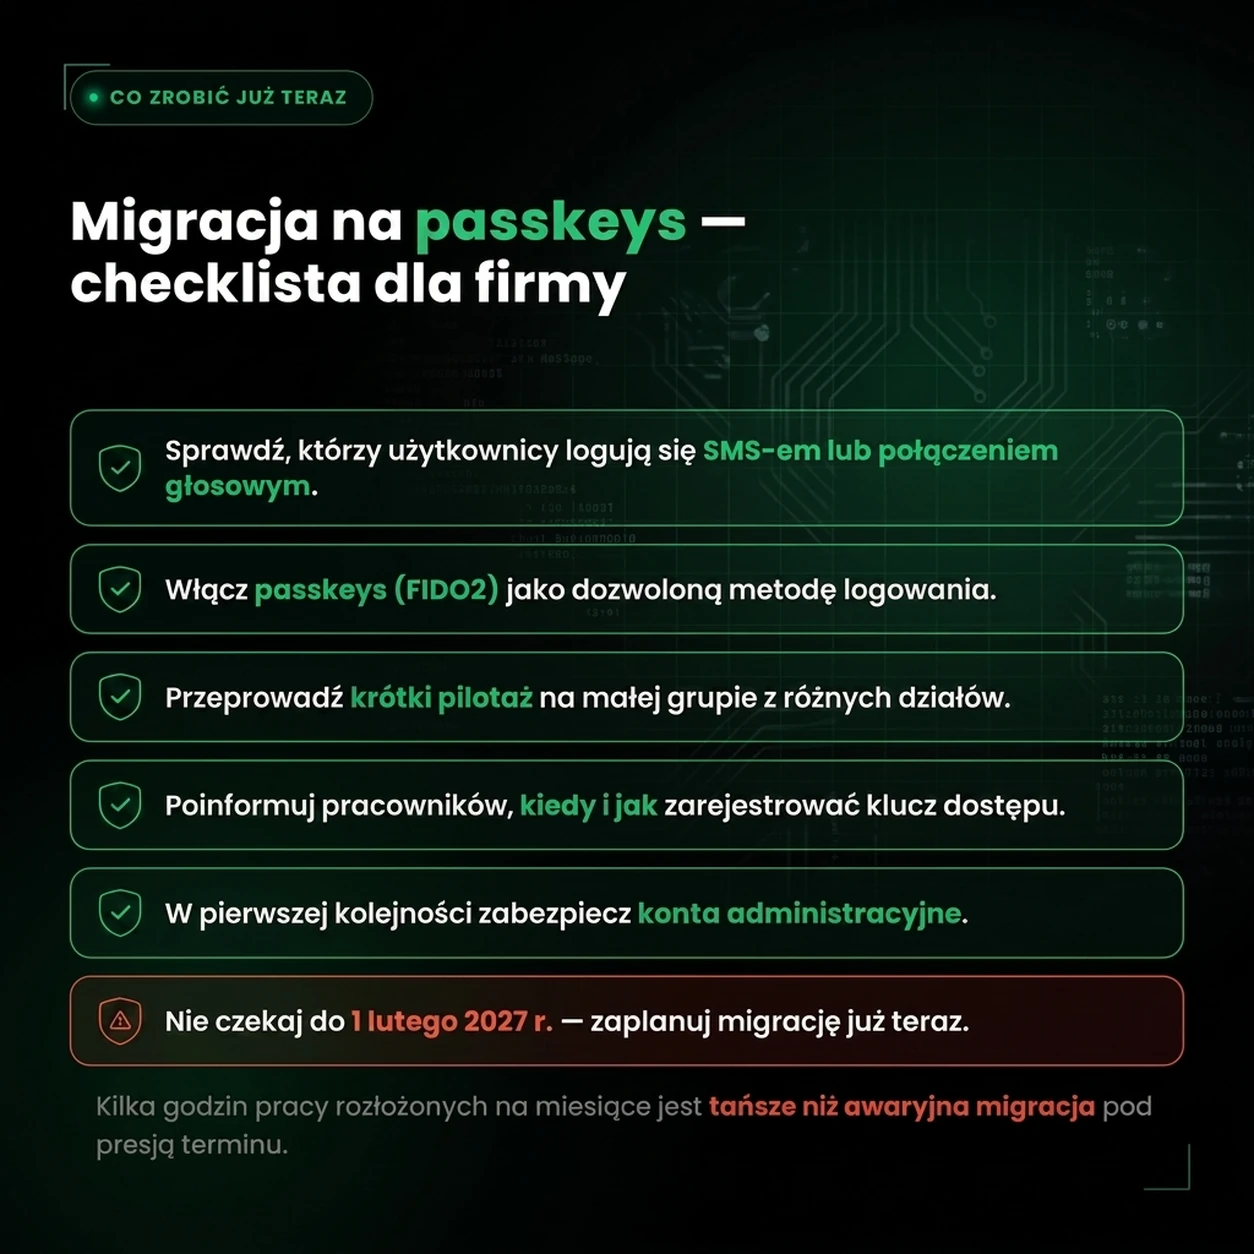
- sprawdź, którzy użytkownicy logują się dziś kodem SMS lub połączeniem głosowym;
- sprawdź, jakie metody MFA są już włączone w polityce Authentication Methods;
- włącz passkeys (FIDO2) jako dozwoloną metodę i skonfiguruj kampanię rejestracji na własnych warunkach;
- przeprowadź pilotaż na małej grupie z różnych działów — przetestuj Windows Hello, Microsoft Authenticator i telefony z różnych systemów;
- poinformuj pracowników: kiedy zacznie się rejestracja, jak ją wykonać i gdzie zgłosić problem;
- zaplanuj migrację pozostałych użytkowników z wyraźnym terminem przed 1 lutego 2027 r.;
- w pierwszej kolejności zabezpiecz konta administracyjne i inne konta uprzywilejowane;
- sprawdź konta awaryjne (break-glass) — nie mogą pozostać wyłącznie na SMS jako jedynej metodzie logowania;
- po migracji zweryfikuj, czy każdy użytkownik ma realnie działającą metodę logowania, zanim wyłączysz SMS.
Czy trzeba coś zrobić już teraz?
Nie ma powodu do paniki — do 1 lutego 2027 r. jest jeszcze sporo czasu, a domyślne ustawienia Microsoftu (nieograniczona liczba odłożeń monitu) nie zablokują nikogo z dnia na dzień. Nie warto jednak czekać do ostatniej chwili. Im później firma zacznie, tym więcej pracowników trafi na monit o rejestrację passkey bez wcześniejszego wyjaśnienia, co się dzieje i dlaczego — a to prosta droga do zalewu zgłoszeń w dziale IT tuż przed terminem. Wcześniejsze przygotowanie migracji, krótki pilotaż i jasna komunikacja rozkładają to obciążenie na kilka miesięcy zamiast na jeden stresujący tydzień.
Co jeśli firma nadal potrzebuje SMS?
Microsoft przewidział wyjątek dla organizacji, które mają uzasadnioną potrzebę biznesową, regulacyjną lub operacyjną korzystania z SMS albo połączeń głosowych — na przykład wymogi zgodności w regulowanej branży albo scenariusze, w których część użytkowników nie ma jeszcze dostępu do urządzenia obsługującego passkey. W takich przypadkach od 30 października 2026 r. można skonfigurować dostawcę telekomunikacyjnego zarządzanego przez klienta (Customer-Managed Telephony Provider, CMTP) wybranego z Microsoft Security Store. Rozliczenie odbywa się bezpośrednio z tym dostawcą, według jego cennika za wiadomość czy połączenie — nie z Microsoftem.
To jednak wyjątek, a nie docelowy kierunek. Nawet z aktywnym CMTP warto migrować kolejnych użytkowników na passkeys tam, gdzie to możliwe, i traktować SMS jako metodę awaryjną dla ściśle określonej, udokumentowanej grupy — nie jako wygodną alternatywę dla całej organizacji.
Podsumowanie
SMS nigdy nie powinien być traktowany jako docelowa metoda MFA — to raczej krok pośredni na drodze do silniejszego uwierzytelniania. Microsoft konsekwentnie przesuwa cały ekosystem Entra ID w stronę metod odpornych na phishing, a passkeys stają się w tym kierunku podstawowym, domyślnym rozwiązaniem. Firmy korzystające z Microsoft 365 powinny sprawdzić swoje środowisko Entra ID, zidentyfikować użytkowników SMS/Voice i zaplanować migrację, zanim zrobi to za nie sztywny harmonogram Microsoftu. Nie warto czekać do ostatniej chwili przed 1 lutego 2027 r. — kilka godzin pracy rozłożonych na najbliższe miesiące jest zdecydowanie tańsze niż awaryjna migracja całej firmy pod presją terminu.
Jeśli nie wiesz, ilu pracowników w Twojej organizacji nadal loguje się SMS-em i jak bezpiecznie zaplanować migrację na passkeys, umów bezpłatną rozmowę o bezpieczeństwie Microsoft 365. Sprawdzimy politykę uwierzytelniania, konta uprzywilejowane i awaryjne w Microsoft Entra ID i pomożemy ustalić realny plan wdrożenia — bez przestojów w logowaniu.
Źródła
- Passkeys by default and retirement of Microsoft-provided SMS and voice authentication — Microsoft Learn
- FAQ for Microsoft-provided SMS and voice retirement — Microsoft Learn
- Passkeys (FIDO2) in Microsoft Entra ID — Microsoft Learn
- Microsoft Entra ID security updates: Passkeys are the default authentication method in Entra ID — Microsoft Security Blog